






在 linux 系统中,防止 ssh 连接数耗尽导致资源枯竭的核心做法是限制每个用户的并发会话数量。这可以通过修改 /etc/security/limits.conf 文件中的 maxlogins 参数来实现,该配置由 pam 模块 pam_limits.so 负责执行。设置后,当用户达到最大登录数时,新的 ssh 连接将被拒绝并返回错误信息,从而保护系统资源。

如何为特定用户设置最大登录数
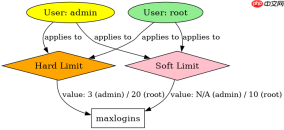
要为特定用户(例如 admin)设置最大登录数为 3,需要在 /etc/security/limits.conf 中添加一行配置:admin hard maxlogins 3。这里的 hard 表示硬性限制,即用户无法通过 ulimit 命令提高此上限;maxlogins 是限制项名称;3 是允许的最大并发会话数。配置生效后,任何尝试建立第 4 个连接的请求都会被 PAM 拦截。
admin hard maxlogins 3
root soft maxlogins 10
root hard maxlogins 20
上述代码展示了 /etc/security/limits.conf 的典型配置片段。第一行限制普通用户 admin 最多同时有 3 个 SSH 会话。第二和第三行分别设置了 root 用户的软限制和硬限制,分别为 10 和 20。软限制是用户可以自行调整的上限,而硬限制是绝对上限。确保 /etc/pam.d/sshd 中包含 session required pam_limits.so 以使配置生效。
如何验证当前用户的登录会话数
要查看当前已建立的 SSH 会话数量,可以使用 w 或 who 命令。这些命令会列出所有当前登录的用户及其终端信息。通过统计特定用户的条目数,可以判断是否接近 maxlogins 设置的阈值。如果某个用户的会话数已达到限制,新连接将失败。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
$ w
USER     TTY      FROM             LOGIN@   IDLE   JCPU   PCPU WHAT
admin    pts/0    192.168.1.100    10:00    5.00s  0.05s  0.02s sshd
admin    pts/1    192.168.1.100    10:05    2.00s  0.03s  0.01s bash
admin    pts/2    192.168.1.100    10:10    1.00s  0.02s  0.01s top
root     pts/3    192.168.1.100    10:15    0.00s  0.01s  0.01s w
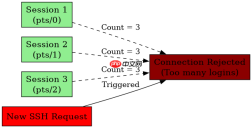
以上输出显示用户 admin 当前有 3 个活跃的 SSH 会话(pts/0, pts/1, pts/2)。由于我们之前设置了 admin 的 maxlogins 为 3,此时如果再尝试从同一 IP 或其他 IP 建立新的 SSH 连接到 admin 账户,将会被拒绝。用户 root 有 1 个会话,远低于其 10 的软限制。这种实时监控有助于管理员及时发现潜在的滥用行为或异常连接。
当用户达到最大登录数时会发生什么
当用户尝试建立超过 maxlogins 限制的 SSH 连接时,服务器会立即拒绝该连接。客户端通常会收到类似 "Too many logins" 或 "Maximum number of sessions exceeded" 的错误消息。这个限制是由 PAM 模块在认证阶段执行的,因此即使密码正确,连接也会被中断。这有效防止了因脚本错误或恶意攻击导致的资源耗尽问题。





