






php 8.6登录成功后,应生成新的session id,再把已验证的用户身份写入新会话;旧会话保留“已废弃”标记并拒绝继续使用。这样可以避免立即删除旧文件造成的部分并发问题,同时不让登录前的固定id继承登录身份。以下片段只接在账号、密码及登录csrf检查已经成功的分支。
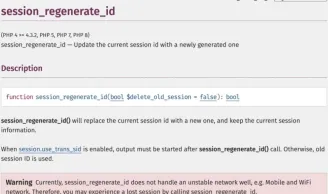 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的session_regenerate_id。图源:PHP Documentation Group(CC BY 3.0)。
启动会话并更换身份容器
<?php ini_set('session.use_strict_mode','1');
ini_set('session.use_only_cookies','1');
session_set_cookie_params(['lifetime'=>0,'path'=>'/','secure'=>true,
 'httponly'=>true,'samesite'=>'Lax']);
if(!session_start())throw new RuntimeException('会话启动失败');
if(isset($_SESSION['obsolete_at'])){
 http_response_code(401);session_write_close();exit('请重新登录');
}
// $verifiedUserId只能来自当前请求已经成功的账号认证结果。
$verifiedUserId=42;
$_SESSION['obsolete_at']=time();
if(!session_regenerate_id(false))throw new RuntimeException('会话ID更新失败');
unset($_SESSION['obsolete_at']);
$_SESSION['user_id']=$verifiedUserId;
$_SESSION['authenticated_at']=time();
if(!session_write_close())throw new RuntimeException('会话保存失败');
 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的Session Management Basics。图源:PHP Documentation Group(CC BY 3.0)。
在所有受保护路由拒绝旧会话
访问受保护资源时,session_start后先检查obsolete_at,再检查user_id和资源权限;带废弃标记的会话应拒绝,不只在登录页面检查。示例不把新ID写回旧会话,也不提供旧ID自动换取新身份的入口,网络丢失新Cookie的客户端需要重新登录。
Cookie与清理策略分别处理
secure=true要求HTTPS,示例不适用于明文HTTP开发地址。SameSite取值应结合真实跨站登录流程配置,不能代替CSRF校验。旧会话由既定过期与清理策略回收,不立即删除;自定义会话处理器还须支持严格模式及锁语义。重新认证、退出和账号停用都要纳入统一的服务端身份失效设计。

Define repeatable Python automation sessions in code with nox
下载
将测试、lint、构建和文档流程编码为命名的Python会话,以便人类和代理每次运行相同的workflow。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






