






php 8.6验证rs256 jwt时,应固定服务端公钥与允许算法,再核对iss、aud及业务要求的exp、sub等声明。firebase/php-jwt可以完成签名和时间相关检查,但不会替应用决定可信签发者、目标受众和具体资源权限;先用composer安装该库并确认openssl可用。
 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的PHP-JWT。图源:PHP Documentation Group(CC BY 3.0)。
使用受信任公钥验证令牌
<?php require __DIR__.'/vendor/autoload.php';
use Firebase\JWT\JWT;
use Firebase\JWT\Key;
$public=file_get_contents('/srv/app-private/issuer-public.pem');
if (!is_string($public) || $public==='') throw new RuntimeException('公钥缺失');
$authorization=$_SERVER['HTTP_AUTHORIZATION']??'';
if (!preg_match('/\ABearer ([A-Za-z0-9_.-]+)\z/D',$authorization,$m)
    || strlen($m[1])>8192) {http_response_code(401);exit;}
try {
    $claims=JWT::decode($m[1],new Key($public,'RS256'));
    $aud=$claims->aud??null;
    $audOk=is_string($aud)?$aud==='api.example.com':
        (is_array($aud)&&in_array('api.example.com',$aud,true));
    if (($claims->iss??null)!=='https://issuer.example.com' || !$audOk
        || !isset($claims->exp) || !is_int($claims->exp)
        || !is_string($claims->sub??null) || $claims->sub==='') {
        throw new UnexpectedValueException('声明不符合当前服务契约');
    }
} catch (UnexpectedValueException $e) {http_response_code(401);exit;}
// 到这里才把claims->sub交给当前路由的资源权限检查。
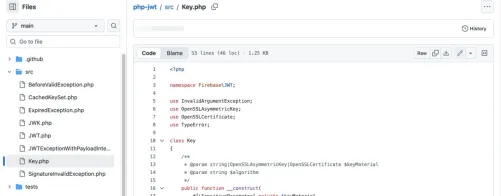 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的Key.php。图源:PHP Documentation Group(CC BY 3.0)。
固定密钥来源与算法
公钥通过部署或可信签发服务的受控换钥流程取得,不从未验证令牌内的URL任意下载。示例只接受RS256;不能先读取alg再任意切换为共享密钥算法。库的配置错误、无效公钥等LogicException应由服务端错误处理记录,不能作为用户令牌正常通过。
建立负向检查用例
至少验证签名被改动、过期、nbf在未来、错误iss、错误aud和缺少exp时被拒绝。JWT签名不等于内容加密,令牌和完整声明不应写进日志。有效令牌仍须经过资源权限、账号状态与必要的撤销策略检查,不能仅凭sub存在就允许操作。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






