






go-zero微服务框架中实现token无感刷新,核心做法是同时签发access token和refresh token,并在网关层拦截请求。当access token过期时,网关捕获401错误并尝试使用refresh token换取新的access token,成功后自动重试原业务请求,对前端用户完全透明。
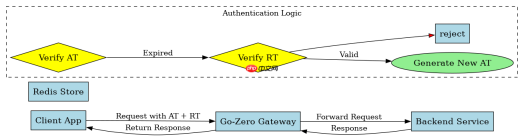
如何设计双Token的存储与验证逻辑
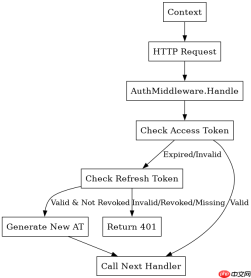
在Go-Zero项目中,鉴权逻辑通常封装在自定义的中间件或Handler中。我们需要定义一个结构体来承载解析后的Token信息,并在Redis中维护Refresh Token的状态。验证的核心在于区分两种Token:Access Token用于快速鉴权,Refresh Token用于长期有效性校验。
package middleware

import (
	"context"
	"net/http"
	"strings"
	"time"

	"github.com/zeromicro/go-zero/core/logx"
)

type AuthMiddleware struct {
	redisClient RedisClient // 假设已注入Redis客户端
}

func (m *AuthMiddleware) Handle(next http.HandlerFunc) http.HandlerFunc {
	return func(w http.ResponseWriter, r *http.Request) {
		token := extractToken(r)
		if token == "" {
			http.Error(w, "Missing Token", http.StatusUnauthorized)
			return
		}

		// 1. 优先验证 Access Token
		claims, err := m.verifyAccessToken(token)
		if err == nil {
			// 验证成功,继续处理
			next(w, r)
			return
		}

		// 2. Access Token 过期,检查 Refresh Token
		refreshToken := extractRefreshToken(r)
		if refreshToken != "" && m.verifyRefreshToken(refreshToken) {
			// 3. 刷新成功,生成新 Access Token
			newAt, _ := m.generateNewAccessToken(claims.UserID)
			// 设置新 Token 到 Header 供后续逻辑或响应使用
			r.Header.Set("X-New-Access-Token", newAt)
			logx.Info("Token refreshed for user:", claims.UserID)
			next(w, r)
			return
		}

		// 4. 均失败,拒绝访问
		http.Error(w, "Invalid Credentials", http.StatusUnauthorized)
	}
}

func extractToken(r *http.Request) string {
	auth := r.Header.Get("Authorization")
	if strings.HasPrefix(auth, "Bearer ") {
		return auth[7:]
	}
	return ""
}
上述代码展示了中间件的基本骨架。`verifyAccessToken` 负责解析 JWT 并检查签名和过期时间;`verifyRefreshToken` 则查询 Redis,确认该 Refresh Token 是否存在且未被撤销。如果两者都有效,系统会生成一个新的 Access Token 并通过 `X-New-Access-Token` 头返回给客户端,客户端拿到后需替换本地存储的旧 Token。
如何处理并发刷新导致的冲突问题
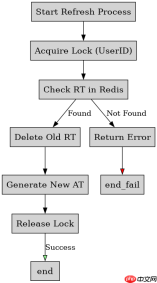
在实际高并发场景下,多个请求可能同时携带过期的 Access Token 到达网关,导致同时触发 Refresh Token 的验证和刷新逻辑。如果不加控制,会导致 Redis 中的 Refresh Token 被多次消费或产生竞态条件。解决此问题的关键在于引入分布式锁或使用原子操作。

package service

import (
	"context"
	"fmt"
	"sync"

	"github.com/redis/go-redis/v9"
)

type TokenService struct {
	client *redis.Client
	mu     sync.Mutex
}

// RefreshTokenWithLock 确保同一用户的 Refresh Token 在同一时刻只能被刷新一次
func (s *TokenService) RefreshTokenWithLock(ctx context.Context, userID string, rt string) (string, error) {
	// 简单的基于 UserID 的内存锁模拟,生产环境建议使用 Redis SETNX
	key := fmt.Sprintf("lock:refresh:%s", userID)

	s.mu.Lock()
	defer s.mu.Unlock()

	// 检查 Redis 中是否还存在该 Refresh Token
	exists, err := s.client.Exists(ctx, key).Result()
	if err != nil || exists == 0 {
		return "", fmt.Errorf("refresh token invalid or expired")
	}

	// 删除旧的 Refresh Token,防止重放攻击
	s.client.Del(ctx, key)

	// 生成新的 Access Token
	newAT := generateJWT(userID)

	// 可选:将新的 Refresh Token 也存入 Redis(如果需要轮换 RT)
	// newRT := generateRandomString()
	// s.client.Set(ctx, newRT, userID, time.Hour)

	return newAT, nil
}
通过引入锁机制,我们保证了对于同一个用户 ID,即使有多个并发请求同时发起刷新,也只有一个请求能成功执行刷新逻辑,其他请求要么等待,要么根据具体策略返回错误或复用结果。这种设计避免了数据库或 Redis 的压力激增,同时也确保了 Token 状态的一致性。
当 Refresh Token 本身也失效时会发生什么
如果用户的 Refresh Token 已经过期、被主动注销(如退出登录)或者在 Redis 中不存在,系统将无法完成无感刷新流程。此时,中间件会直接返回 401 Unauthorized 错误,前端必须引导用户重新进行登录操作。这是安全机制的必要部分,防止非法用户利用过期的凭证持续访问系统。












