






php 8.6在linux命令行进程中从root切换为专用低权限用户时,应先设置补充组,再设置主组,最后设置用户id,并逐步检查返回值。降权应发生在处理不可信输入、打开业务文件或建立外部连接之前;它不是完整沙箱。
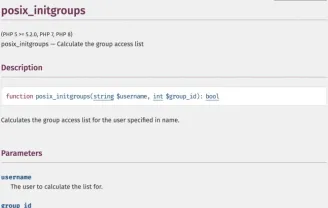
PHP手册中的PHP: posix_initgroups - Manual
准备专用账户和运行条件
需要POSIX扩展以及事先创建的非root专用账户。下面使用appworker作示例账户名,不创建或修改系统用户,也不建议让Web请求以root运行。实际服务通常优先由服务管理器直接以目标用户启动。
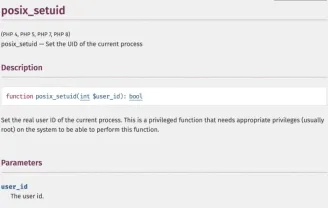
PHP手册中的PHP: posix_setuid - Manual
按顺序切换身份并失败即退出
<?php if (PHP_SAPI!=='cli' || PHP_OS_FAMILY!=='Linux'
    || !extension_loaded('posix') || posix_geteuid()!==0) {
    throw new RuntimeException('仅供具备相应权限的Linux CLI初始化使用');
}
$account=posix_getpwnam('appworker');
if ($account===false || $account['uid']<=0 || $account['gid']<=0) {
    throw new RuntimeException('专用非root账户不可用');
}
umask(0077);
if (!chdir('/')) throw new RuntimeException('切换工作目录失败');
if (!posix_initgroups($account['name'],$account['gid'])
    || !posix_setgid($account['gid'])
    || !posix_setuid($account['uid'])) {
    throw new RuntimeException('降权失败,停止执行');
}
if (posix_getuid()!==$account['uid'] || posix_geteuid()!==$account['uid']
    || posix_getgid()!==$account['gid'] || posix_getegid()!==$account['gid']) {
    throw new RuntimeException('身份回读不符');
}
echo '当前UID='.posix_geteuid().',GID='.posix_getegid();
不要带着旧权限资源继续运行
切换UID不会自动关闭已打开的高权限文件描述符、数据库连接,也不会清除所有环境变量、Linux capabilities或其他安全状态。应在服务启动设计中处理这些资源,不能把成功调用setuid当作已隔离全部权限。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
用实际服务配置验证
在专用测试环境检查目标进程的身份、补充组、目录和文件权限。切换任一步骤失败就停止,不继续处理业务;容器、SELinux、AppArmor及发行版服务策略也可能影响实际权限。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






