






在 java 中,使用 transient 关键字可以告诉序列化机制忽略特定字段,使其不参与对象的持久化过程。具体做法是在类定义中声明该字段时加上 transient 修饰符,这样在执行 objectoutputstream.writeobject() 时,该字段的值不会被写入流中;反序列化时,该字段将恢复为默认值(如 null、0 或 false)。这通常用于处理敏感数据(如密码)或无法序列化的临时状态。
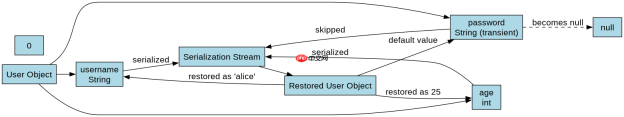
transient 对基本类型和引用类型的实际影响是什么
transient 关键字对基本数据类型和对象引用类型的影响是一致的:它们都会被跳过。对于基本类型,反序列化后恢复为类型的零值;对于引用类型,恢复为 null。这意味着如果字段指向的对象本身没有实现 Serializable 接口,即使不加 transient 也会抛出异常,而加了 transient 则直接规避了这个问题,但代价是该字段在还原后的对象中变为空。
import java.io.*;

public class User implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private transient String password; // 被忽略
    private int age;

    public User(String username, String password, int age) {
        this.username = username;
        this.password = password;
        this.age = age;
    }

    @Override
    public String toString() {
        return "User{" +
                "username='" + username + '\'' +
                ", password=" + (password == null ? "null" : "[HIDDEN]") +
                ", age=" + age +
                '}';
    }

    public static void main(String[] args) throws Exception {
        User original = new User("alice", "secret123", 25);
        System.out.println("Original: " + original);

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(original);
        oos.close();

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        User restored = (User) ois.readObject();
        ois.close();

        System.out.println("Restored: " + restored);
    }
}
运行上述代码,控制台输出如下:
Original: User{username='alice', password=[HIDDEN], age=25}
Restored: User{username='alice', password=null, age=25}
可以看到,username 和 age 成功还原,而 password 变成了 null。这验证了 transient 对所有字段类型的统一忽略行为。
如何自定义序列化逻辑以配合 transient 字段
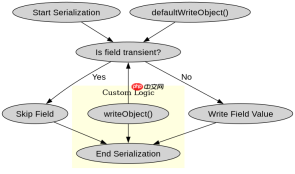
当 transient 字段需要更复杂的还原逻辑(例如从数据库重新加载或计算得出)时,可以通过实现 writeObject 和 readObject 方法来手动控制序列化过程。这些方法是私有方法,JVM 会通过反射调用它们。在 readObject 中,你可以执行任何必要的初始化操作,从而弥补 transient 字段默认为空的缺陷。

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。

import java.io.*;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private transient String token; // 敏感信息,不持久化

    public SecureUser(String username, String token) {
        this.username = username;
        this.token = token;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        out.defaultWriteObject(); // 写入非 transient 字段
        out.writeUTF(token);      // 手动写入 token
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject();   // 读取非 transient 字段
        this.token = in.readUTF(); // 手动读取 token
    }

    @Override
    public String toString() {
        return "SecureUser{" +
                "username='" + username + '\'' +
                ", token=" + (token == null ? "null" : "[LOADED]") +
                '}';
    }

    public static void main(String[] args) throws Exception {
        SecureUser original = new SecureUser("bob", "abc-token-xyz");
        System.out.println("Original: " + original);

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(original);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        SecureUser restored = (SecureUser) ois.readObject();
        ois.close();

        System.out.println("Restored: " + restored);
    }
}
此示例中,虽然 token 是 transient 的,但通过自定义序列化方法,它在反序列化后依然保留了原始值。如果不使用自定义方法,token 将为 null。
如果 transient 字段依赖外部资源,反序列化后如何安全访问
当 transient 字段依赖于外部资源(如网络连接、文件句柄或数据库连接)时,反序列化后该字段通常为 null 或无效状态。此时,直接访问该字段会导致 NullPointerException。安全的做法是在类中提供初始化方法,或在 readObject 中重新建立连接。此外,可以使用 readResolve 方法来替换反序列化后的对象实例,确保单例模式或特定状态的一致性。
import java.io.*;

public class ResourceHolder implements Serializable {
    private static final long serialVersionUID = 1L;

    private String resourceId;
    private transient Connection connection; // 假设 Connection 不可序列化

    public ResourceHolder(String resourceId) {
        this.resourceId = resourceId;
        this.connection = connectToResource(resourceId);
    }

    private Connection connectToResource(String id) {
        // 模拟连接建立
        return new Connection(id);
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject();
        this.connection = connectToResource(this.resourceId); // 重新建立连接
    }

    public String getStatus() {
        if (connection == null) {
            return "Disconnected";
        }
        return "Connected to " + resourceId;
    }

    // 内部类模拟 Connection
    private static class Connection {
        private final String id;
        Connection(String id) { this.id = id; }
    }

    public static void main(String[] args) throws Exception {
        ResourceHolder holder = new ResourceHolder("DB-001");
        System.out.println("Original Status: " + holder.getStatus());

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(holder);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        ResourceHolder restored = (ResourceHolder) ois.readObject();
        ois.close();

        System.out.println("Restored Status: " + restored.getStatus());
    }
}
运行结果将显示原始和还原后的状态均为 "Connected to DB-001",因为 readObject 中重新调用了连接建立逻辑。这确保了 transient 字段在反序列化后处于可用状态。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


