






在php中对字符串进行base64编码和解码,分别使用 base64_encode() 和 base64_decode() 两个内置函数。编码时直接传入原始字符串即可得到base64格式的密文;解码时传入base64字符串并设置第二个参数为 true,可防止因非法字符导致静默失败,返回原始二进制或文本数据。

base64_encode() 对中文乱码问题的处理
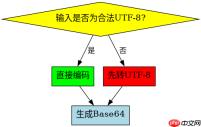
直接使用 base64_encode() 对中文字符串编码不会报错,但结果取决于输入字节流。若源文件未声明UTF-8或未经过 mb_convert_encoding() 转换,多字节字符会被按单字节拆分,导致解码后出现乱码。正确做法是确保输入为合法UTF-8字节序列,或在编码前显式指定编码格式。
$original = "你好";
$encoded = base64_encode($original);
echo $encoded; // 5L2g5aW9
$decoded = base64_decode($encoded, true);
echo $decoded; // 你好
上述代码中,$original 是UTF-8编码的中文,base64_encode() 将其转为ASCII安全的Base64字符串。解码时使用 true 作为第二参数,确保遇到非Base64字符时返回 false 而非截断数据。输出验证了双向转换的一致性。
base64_decode() 错误处理与返回值类型
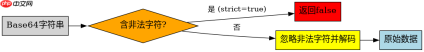
base64_decode() 默认模式下,若输入包含非法Base64字符(如空格、换行或非标准符号),会忽略这些字符并继续解码,可能产生不可预期的结果。启用严格模式(第二参数为 true)后,任何非法字符都会导致整个解码失败,返回 false。这适用于需要高可靠性的场景,如API密钥或令牌解析。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
$valid_b64 = "5L2g5aW9";
$invalid_b64 = "5L2g!aW9";

$result_valid = base64_decode($valid_b64, true);
var_dump($result_valid); // string(6) "你好"

$result_invalid = base64_decode($invalid_b64, true);
var_dump($result_invalid); // bool(false)
第一段测试显示合法Base64字符串被正确还原为原始中文字符串,类型为 string。第二段测试中,由于存在感叹号这一非法字符,base64_decode() 在严格模式下返回布尔值 false,便于调用方立即识别错误。这种差异体现了参数控制对安全性的影响。
基于 base64_decode() 返回 false 的具体问题
当 base64_decode() 返回 false 时,通常意味着输入字符串不符合Base64规范。常见原因包括:末尾缺少填充符 =、包含非字母数字及 + / = 的字符、或长度不是4的倍数且未补全。开发者应在解码前校验输入格式,或使用正则表达式过滤非法字符,避免程序因隐式截断而引发逻辑错误。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






