






php 8.6模板在输出普通html文本或带引号的属性值时,可用htmlspecialchars并明确utf-8与ent_quotes。这个处理只适用于相应html上下文;url还需协议与来源校验,javascript、css和允许富文本的场景不能套用同一函数作为完整防护。
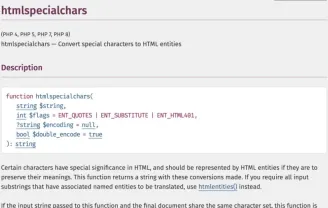
PHP手册中的PHP: htmlspecialchars - Manual
封装明确的HTML输出函数
<?php function h(string $value): string {
    return htmlspecialchars(
        $value, ENT_QUOTES | ENT_SUBSTITUTE | ENT_HTML5, 'UTF-8'
    );
}
$name = 'Tom & "Jerry"';
?><p>= h($name) ?></p>
<input name="display_name" value="<?= h($name) ?>">
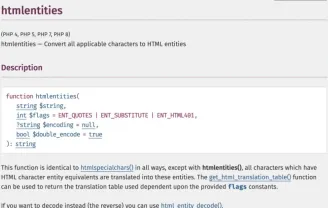
PHP手册中的PHP: htmlentities - Manual
属性值始终使用引号
转义后的内容放在双引号包围的普通属性中,不能拼接为新的属性名、标签名或事件处理器。ENT_SUBSTITUTE替换无效编码,避免因无效UTF-8导致输出整体异常;它不是业务字段格式校验。
把URL验证与HTML编码分开
链接即使经过HTML编码,也可能仍是危险或不允许的协议。先按应用规则限定HTTPS及允许来源,再对最终URL做HTML属性编码。不要用htmlentities扩大字符替换范围,就宣称能够处理所有注入上下文。

避免混用已编码数据
业务数据宜保持原始文本,输出到不同位置时再选择编码。不要把已编码文本重复保存并在后续输出时猜测是否需要解码;富文本需要专门的允许标签与属性策略。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






