






在 java 单元测试中利用依赖检查发现漏洞,核心做法是引入 owasp dependency-check 插件并配置扫描规则,使其在构建阶段自动分析项目依赖库的 cve 信息。具体操作是在 pom.xml 中配置 maven-dependency-plugin 或专用插件,设置 failbuildoncvss 阈值,当检测到低于该分数的安全漏洞时,测试或构建流程会直接失败并输出报告。这样做能确保在代码合并前拦截已知的高危依赖,避免将带有安全风险的第三方库带入生产环境。

如何配置 Maven 插件以集成依赖扫描
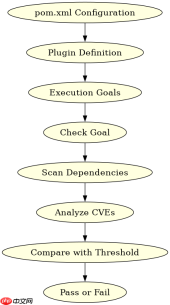
要在 Maven 项目中集成依赖扫描,需要在 pom.xml 的 build 部分添加 owasp-dependency-check 插件。通过配置 failBuildOnCVSS 参数,可以设定一个 CVSS 分数阈值(例如 7.0),一旦扫描结果中有漏洞的分数超过此值,Maven 构建就会立即终止。这种机制将安全检查嵌入到 CI/CD 流水线中,实现了自动化防御。
<plugin><groupid>org.owasp</groupid><artifactid>dependency-check-maven</artifactid><version>9.0.8</version><executions><execution><goals><goal>check</goal></goals></execution></executions><configuration><failbuildoncvss>7</failbuildoncvss><suppressionfiles><suppressionfile>suppressions.xml</suppressionfile></suppressionfiles></configuration></plugin>
上述配置定义了插件版本、执行目标以及关键的安全策略。当运行 mvn verify 时,插件会解析 pom.xml 中的依赖树,查询 NVD 数据库,并根据设定的 CVSS 阈值判断是否阻断构建。若存在高危漏洞,控制台将打印详细的漏洞列表并返回非零退出码。
如何处理误报与忽略特定漏洞
在实际开发中,某些依赖可能因使用方式不同而不受特定漏洞影响,或者项目内部已采取了缓解措施。此时可以通过创建 suppressions.xml 文件来忽略这些误报。在该文件中,可以指定具体的 cveId 或 packageName,告诉扫描器跳过对这些特定项的检查。这种方法既保持了扫描的自动化,又避免了因无关紧要的漏洞导致构建频繁中断。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。

<suppressions><package name="com.example:legacy-lib" reason="Internal usage mitigates risk"></package><cve>CVE-2021-44228</cve></suppressions>
这个示例展示了两种常见的忽略方式:按包名忽略和按 CVE ID 忽略。当插件运行时,它会加载此配置文件,并在匹配到相应条目时将其标记为 suppressed。这有助于团队专注于真正需要修复的高风险问题,提高安全维护的效率。
扫描结果中 CVSS 分数如何决定构建状态
在依赖检查的输出报告中,每个发现的漏洞都关联一个 CVSS 分数,该分数直接决定了构建是否成功。如果配置的 failBuildOnCVSS 阈值为 7,那么任何分数大于等于 7 的漏洞都会导致构建失败。开发者可以在控制台的错误日志中看到具体的漏洞详情,包括受影响的项目、CVE 编号和建议的修复版本。只有当所有漏洞的分数均低于阈值,或者被显式忽略时,构建才会继续执行。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


