






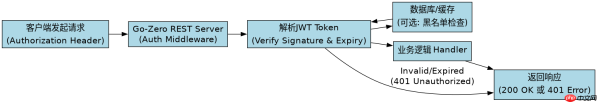
go-zero框架接入jwt用户鉴权的核心做法是定义一个全局的auth中间件,在请求进入业务逻辑前解析header中的token并验证签名。具体实现时,需要创建一个包含secretkey和过期时间的配置结构体,并在server.go中通过use方法将该中间件挂载到路由组上。这样做的结果是,所有未携带有效token的请求都会被拦截并返回401错误,而携带正确token的请求则能正常访问受保护的资源。
如何设计JWT中间件的验证逻辑
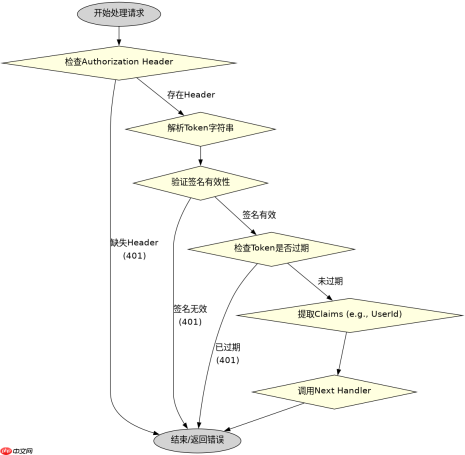
设计JWT中间件的关键在于从HTTP请求头中提取Token,使用Go的github.com/golang-jwt/jwt/v5库进行解析,并校验签名是否匹配以及Token是否过期。在Go-Zero项目中,通常将这部分逻辑封装在一个独立的middleware.go文件中,利用Go-Zero提供的handler.Next()机制放行合法请求。若验证失败,直接调用ctx.JSON返回错误信息并终止后续处理。
package middleware

import (
    "net/http"
    "strings"
    "time"

    "github.com/golang-jwt/jwt/v5"
    "github.com/zeromicro/go-zero/core/logx"
    "github.com/zeromicro/go-zero/rest/httpx"
)

type AuthMiddleware struct {
    secretKey string
}

func NewAuthMiddleware(secretKey string) *AuthMiddleware {
    return &AuthMiddleware{secretKey: secretKey}
}

func (m *AuthMiddleware) Handle(next http.HandlerFunc) http.HandlerFunc {
    return func(w http.ResponseWriter, r *http.Request) {
        authHeader := r.Header.Get("Authorization")
        if authHeader == "" {
            httpx.Error(w, errors.New("missing authorization header"))
            return
        }

        // 提取Bearer Token
        parts := strings.SplitN(authHeader, " ", 2)
        if len(parts) != 2 || parts[0] != "Bearer" {
            httpx.Error(w, errors.New("invalid authorization format"))
            return
        }

        tokenString := parts[1]
        token, err := jwt.Parse(tokenString, func(token *jwt.Token) (interface{}, error) {
            if _, ok := token.Method.(*jwt.SigningMethodHMAC); !ok {
                return nil, fmt.Errorf("unexpected signing method: %v", token.Header["alg"])
            }
            return []byte(m.secretKey), nil
        })

        if err != nil {
            logx.Error(err)
            httpx.Error(w, errors.New("invalid or expired token"))
            return
        }

        if claims, ok := token.Claims.(jwt.MapClaims); ok && token.Valid {
            // 可选:将用户ID存入Context
            ctx := context.WithValue(r.Context(), "userId", claims["sub"])
            next(w, r.WithContext(ctx))
        } else {
            httpx.Error(w, errors.New("token validation failed"))
        }
    }
}
如何在API配置中应用该中间件
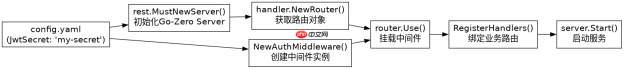
在Go-Zero的API定义文件(如api.yaml或代码生成的路由部分)中,需要在特定的路由组或全局路由上应用上述中间件。通常的做法是在生成代码后,修改server.go文件,实例化AuthMiddleware并将其作为rest.WithCustomMiddleware的参数传入,或者直接在路由注册时使用group.Use()。这确保了只有经过鉴权的请求才能到达具体的Handler函数。

// server.go 示例片段
package main

import (
    "flag"
    "github.com/zeromicro/go-zero/rest"
    "yourproject/internal/config"
    "yourproject/internal/handler"
    "yourproject/internal/middleware"
)

var configFile = flag.String("f", "etc/config.yaml", "the config file")

func main() {
    flag.Parse()

    var c config.Config
    conf.MustLoad(*configFile, &c)

    server := rest.MustNewServer(rest.RestConf{
        Host:         c.Host,
        Port:         c.Port,
        Username:     c.Username,
        Password:     c.Password,
    })
    defer server.Stop()

    // 应用JWT中间件
    authMiddleware := middleware.NewAuthMiddleware(c.JwtSecret)
    router := handler.NewRouter(server)
    router.Use(authMiddleware.Handle)

    // 注册路由
    handler.RegisterHandlers(server, router)

    server.Start()
}
当Token过期时系统会返回什么状态码
当JWT Token过期时,jwt.Parse方法会返回一个特定的错误类型,通常在中间件中会被捕获并转换为HTTP 401 Unauthorized状态码。这是因为过期的Token被视为无效凭证,系统不应允许其访问受保护资源。开发者可以在中间件中自定义错误消息,例如明确提示“Token已过期”,以便前端进行相应的刷新或重新登录处理。












