






在postgresql中,利用存储过程隔离动态sql执行的最佳方式是使用匿名代码块(do块)或定义无返回值的存储过程(procedure),并在其中通过 execute 语句运行动态sql。这样做可以将动态sql的作用域严格限制在过程内部,避免污染全局命名空间,同时利用过程的事务特性确保操作的原子性。

匿名代码块与存储过程的语法差异是什么
匿名代码块(DO块)适合一次性执行脚本,而存储过程(PROCEDURE)支持事务控制(如 COMMIT 和 ROLLBACK)。两者都使用 EXECUTE 执行动态SQL,但 PROCEDURE 可以在调用时接受参数并处理更复杂的逻辑。
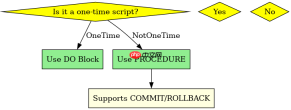
-- 匿名代码块示例
DO $$
DECLARE
    sql_text TEXT;
BEGIN
    sql_text := 'SELECT 1';
    EXECUTE sql_text;
END $$;

-- 存储过程示例
CREATE OR REPLACE PROCEDURE run_dynamic_sql(p_query TEXT)
LANGUAGE plpgsql
AS $$
BEGIN
    EXECUTE p_query;
END $$;
如何防止动态SQL注入并安全传递参数
防止注入的核心是使用 USING 子句将参数绑定到动态SQL中,而不是直接拼接字符串。这种方式让PostgreSQL引擎自动处理转义和类型检查,从而隔离恶意输入。


-- 安全的参数传递方式
DO $$
DECLARE
    user_id INT := 100;
    table_name TEXT := 'users';
    sql_text TEXT;
BEGIN
    -- 使用 USING 子句绑定参数
    sql_text := format('SELECT * FROM %I WHERE id = $1', table_name);
    EXECUTE sql_text USING user_id;
END $$;
动态SQL执行失败时如何捕获异常
在存储过程或DO块中,可以使用 EXCEPTION 块来捕获动态SQL执行期间发生的错误。这允许程序在遇到无效SQL或数据冲突时进行优雅处理,而不是直接中断会话。
DO $$
DECLARE
    sql_text TEXT := 'INVALID SQL STATEMENT';
BEGIN
    EXECUTE sql_text;
EXCEPTION
    WHEN OTHERS THEN
        RAISE NOTICE 'Error occurred: %', SQLERRM;
END $$;


