






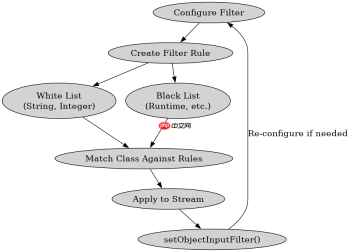
java 对象序列化使用 objectoutputstream 时,通过传入自定义的 objectinputfilter 实例来校验类。在创建流时设置过滤器后,反序列化过程中每个待读取的对象类型都会触发过滤器的 checkinput() 方法,根据返回的 status 决定允许、拒绝或忽略该类的加载。

如何配置白名单与黑名单
配置过滤器主要通过实现 ObjectInputFilter.CheckResult 接口或使用静态工厂方法 ObjectInputFilter.Config.createFilter() 来定义规则。白名单通常用于严格限制可序列化的类,而黑名单则用于排除特定的危险类(如 java.lang.Runtime)。当多个规则匹配时,后定义的规则优先级更高,或者可以通过 ObjectInputFilter.FilterInfo 中的上下文信息动态判断。
import java.io.*;
import java.util.*;

public class FilterDemo {
    public static void main(String[] args) throws Exception {
        // 1. 定义过滤器:只允许 String 和 Integer
        ObjectInputFilter filter = info -> {
            Class> clazz = info.serialClass();
            if (clazz == null) return ObjectInputFilter.Status.UNDECIDED;
            if (clazz == String.class || clazz == Integer.class) {
                return ObjectInputFilter.Status.ALLOWED;
            }
            return ObjectInputFilter.Status.REJECTED;
        };

        // 2. 写入数据
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        try (ObjectOutputStream oos = new ObjectOutputStream(baos)) {
            oos.writeObject("Hello");
            oos.writeObject(42);
            // 尝试写入一个被拒绝的类
            try {
                oos.writeObject(new java.util.Date());
            } catch (NotActiveException e) {
                // 注意:ObjectOutput 端默认不检查,除非显式设置
                // 这里为了演示,我们假设在反序列化端拦截
            }
        }

        // 3. 读取数据并应用过滤器
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        try (ObjectInputStream ois = new ObjectInputStream(bais)) {
            ois.setObjectInputFilter(filter);

            System.out.println(ois.readObject()); // String: OK
            System.out.println(ois.readObject()); // Integer: OK

            try {
                ois.readObject(); // Date: REJECTED
            } catch (InvalidClassException e) {
                System.out.println("Rejected: " + e.getMessage());
            }
        }
    }
}
运行上述代码,控制台将输出 Hello 和 42,随后打印出关于 java.util.Date 被拒绝的错误信息。这验证了过滤器在反序列化阶段对非白名单类的拦截作用。若需全局生效,可通过 System.setProperty("jdk.serialFilter", "java.lang.String;java.lang.Integer;") 配置 JVM 参数。
如何处理嵌套对象与数组
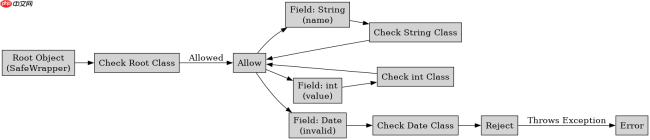
在处理包含嵌套对象或数组的复杂结构时,过滤器会对每一个单独出现的类进行独立检查。这意味着如果主对象是允许的,但其内部字段引用的类不在白名单中,反序列化仍会失败。对于数组,过滤器检查的是数组元素的具体类型,而非数组本身。开发者需要确保所有可能出现在序列化流中的类都符合过滤规则,否则会导致 InvalidClassException 或 SecurityException。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
import java.io.*;
import java.util.*;

public class NestedFilterDemo {
    static class SafeWrapper {
        String name;
        int value;
        // 省略 getter/setter/constructor
    }

    public static void main(String[] args) throws Exception {
        // 过滤器:允许 SafeWrapper 及其内部基本类型
        ObjectInputFilter filter = info -> {
            Class> c = info.serialClass();
            if (c == null) return ObjectInputFilter.Status.UNDECIDED;
            if (c == SafeWrapper.class || c == String.class || c == int.class) {
                return ObjectInputFilter.Status.ALLOWED;
            }
            return ObjectInputFilter.Status.REJECTED;
        };

        SafeWrapper wrapper = new SafeWrapper();
        wrapper.name = "Test";
        wrapper.value = 100;

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        try (ObjectOutputStream oos = new ObjectOutputStream(baos)) {
            oos.writeObject(wrapper);
        }

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        try (ObjectInputStream ois = new ObjectInputStream(bais)) {
            ois.setObjectInputFilter(filter);
            SafeWrapper result = (SafeWrapper) ois.readObject();
            System.out.println(result.name + ": " + result.value);
        }
    }
}
此示例展示了嵌套对象的校验逻辑。由于 SafeWrapper 仅包含基本类型和 String,且这些类均在白名单内,因此反序列化成功。若 SafeWrapper 中包含一个未被授权的类(如 Date),则在读取 SafeWrapper 内部字段时会触发拒绝。这种逐层校验机制确保了深层嵌套结构的安全性,防止恶意构造的链式攻击。
基于ObjectInputFilter.Status的具体行为差异
ObjectInputFilter.Status 枚举定义了三种核心行为:ALLOWED 表示正常加载类并继续;REJECTED 表示抛出异常终止当前对象的反序列化;UNDECIDED 表示交由系统默认策略处理。在实际开发中,若未明确指定过滤器,JVM 会使用默认的 jdk.serialFilter 属性值。当过滤器返回 UNDECIDED 时,相当于跳过当前类的特殊检查,这对于兼容未知但安全的第三方库非常有用。此外,REJECTED 不仅阻止类加载,还会破坏流的完整性,导致后续读取操作也可能失败,因此建议在过滤器中尽可能精确地匹配类名,避免误杀。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


