






指导初级程序员养成防sql注入习惯的核心在于强制使用参数化查询(prepared statements)并彻底禁用字符串拼接。具体做法是要求所有涉及数据库交互的代码必须通过orm框架或原生驱动提供的占位符机制传递用户输入,从而将数据与sql逻辑分离。只要坚持这一规范,无论输入内容多么复杂,数据库引擎都会将其视为纯文本处理,从根本上消除注入风险。
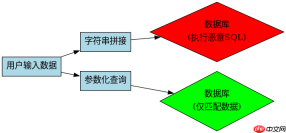
为什么字符串拼接会导致注入漏洞
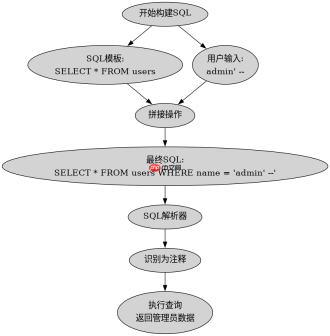
字符串拼接之所以危险,是因为它让攻击者能够改变SQL语句的结构。当开发者直接将用户输入拼接到SQL模板中时,如果输入中包含单引号或特殊关键字,解析器会误判语句边界,导致执行非预期的命令。例如,在登录场景中,若用户名字段被拼接进WHERE子句,攻击者只需输入特定的字符组合即可绕过身份验证。
import sqlite3

def unsafe_query(db, username):
    # 危险的字符串拼接方式
    sql = "SELECT * FROM users WHERE name = '" + username + "'"
    return db.execute(sql)

# 模拟攻击输入
attack_input = "admin' --"
# 实际执行的SQL变为: SELECT * FROM users WHERE name = 'admin' --'
# 注释掉后面的引号,直接返回管理员记录
上述代码展示了典型的漏洞成因。当`username`变量传入`admin' --`时,生成的SQL语句中,`--`之后的内容被解释为注释,导致原本用于闭合引号的字符失效,攻击者成功绕过了密码验证。这种写法在任何动态语言中都极易引发严重的安全事故,因此必须从源头杜绝。
如何使用参数化查询替代拼接
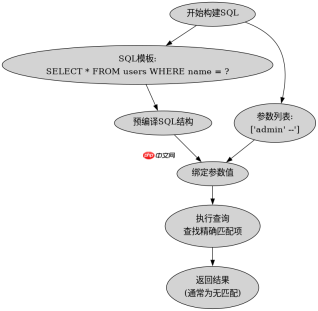
参数化查询通过预编译SQL模板和独立传输数据参数来解决上述问题。驱动程序会将SQL结构先发送给数据库进行编译,随后再将用户输入作为纯粹的数据绑定到占位符上。这样即使输入包含SQL关键字,也只会被视为普通字符串值,无法改变语句的执行逻辑。在实际开发中,应优先使用框架提供的安全接口,如Python的`?`占位符或Java的`PreparedStatement`。

import sqlite3

def safe_query(db, username):
    # 安全的参数化查询方式
    sql = "SELECT * FROM users WHERE name = ?"
    # 将用户输入作为参数单独传递
    return db.execute(sql, (username,))

# 同样的攻击输入
attack_input = "admin' --"
# 实际执行的SQL结构不变,参数被转义处理
# 数据库查找名为 "admin' --" 的用户,通常返回空结果
对比两种实现,参数化查询确保了SQL结构的稳定性。在`saf_query`函数中,无论传入什么内容,数据库都只会在`name`列中进行精确匹配。这种机制不仅简化了代码逻辑,还避免了手动转义带来的遗漏风险。对于初级开发者而言,养成“凡输入必参数化”的条件反射是构建安全应用的第一步。
如何处理复杂的动态查询条件
当面临多条件筛选等需要动态生成SQL的场景时,初级开发者容易陷入“部分拼接”的误区。正确的做法是将动态部分限制在列名或排序规则等非用户可控的元数据上,而所有用户输入的值仍必须通过参数化方式绑定。如果必须动态构建表名或列名,应使用白名单校验机制,确保这些标识符来自预设的安全集合,绝不直接拼接用户输入。
def dynamic_filter(db, table, column, value):
    # 假设table和column来自后端配置而非用户输入
    # value来自用户输入,必须参数化
    allowed_tables = ["users", "orders"]
    if table not in allowed_tables:
        raise ValueError("Invalid table")

    sql = f"SELECT * FROM {table} WHERE {column} = ?"
    return db.execute(sql, (value,))

# 正确用法
safe_query_result = dynamic_filter(db, "users", "status", "active")
# 错误用法:若value包含注入字符,因使用了?占位符依然安全
在处理动态查询时,关键在于区分“结构”与“数据”。结构部分如表名、列名应由开发者硬编码或通过严格校验的常量提供,而数据部分如过滤值必须走参数化通道。这种分层处理方式既满足了业务灵活性,又守住了安全底线。初级程序员应牢记,任何未经白名单校验的动态标识符拼接都是高危操作,必须立即修正。


