






配置 last30days 搜索源时,先用 doctor 查看来源的可用性,再为需要的来源补齐凭据或工具。每轮可以用 --search 明确限制来源,最后通过单源研究检查实际结果,避免把“已配置”当成“本次已成功检索”。
网页端的操作入口会跟着宿主版本更新变位置,这里同时放了本地引擎的命令行操作方法,你选自己在用的环境验证就行,不用把网页端设置和本机配置的步骤混着来。
先区分缺少凭据和网络探测失败
python3 .agents/skills/last30days/scripts/last30days.py doctor --json > doctor.json
导出的doctor.json文件里,找到sources节点下的所有来源名称,挨个核对status、detail、requires、probe这几个字段。常见问题包括来源没做任何配置、需要手动开启权限、缺配套的CLI工具,或是所有配置都填对了但网络探测没通过。这些字段的具体取值,以你当前安装的脚本版本实际输出为准。
诊断结果里,HN用公开源就能直接跑,部分视频类来源得额外安装对应的配套工具。能正常发起请求,不代表你要查的特定主题一定有匹配结果,后面还要用实际关键词跑一遍验证。第一次配置优先挑公开源走,能省不少没必要的麻烦。
按需要写入用户级配置文件
如果某个源需要额外的访问凭据,直接去官方配置文档查对应来源支持的认证方式就行。用户级配置文件的路径是 ~/.config/last30days/.env,进程里已经存在的环境变量也会被自动读取解析。不要在多个不同位置给同一个参数设不同值,改完配置记得重新跑一遍doctor命令,确认配置能被正确读取。
mkdir -p ~/.config/last30days
touch ~/.config/last30days/.env
chmod 600 ~/.config/last30days/.env
nano ~/.config/last30days/.env
比如部分社交、视频类来源需要填SCRAPECREATORS_API_KEY,这个密钥能不能用在你要开通的具体通道上,以对应来源的官方要求和你手里的服务权限为准。填完凭据只要检查脚本能正常检测到、状态显示健康就可以,不要把完整的配置文件打印输出到日志里。网页端登录态和API密钥是两条完全独立的认证路径,别弄混。
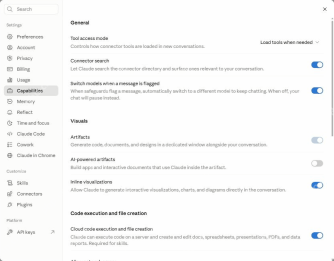
网页端先检查代码执行权限
如果你是在网页宿主里运行,先打开 Settings → Capabilities,找到 Code execution and file creation 选项。技能脚本需要在宿主的执行环境中运行,只有普通的对话文本生成能力不够用。先确认当前账号和工作区已经开启这项权限,再开始实际检索;如果是组织账号,权限受管理员管控,以组织的公开策略为准。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
在域名白名单里检查目标来源
接着检查网络访问策略里的 Additional allowed domains 配置。如果是白名单模式,按本轮需要用到的来源逐个加域名:比如HN的接口用hn.algolia.com,GitHub的接口用api.github.com。输完一个域名点Add,确认它出现在列表里再加下一个,不要把URL路径或者研究关键词填到域名字段里。

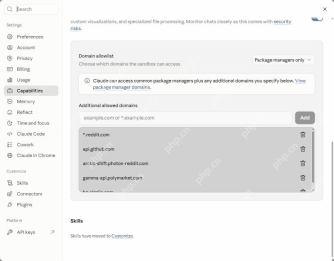
域名加到白名单里,不等于来源的认证就完全通过了。网络策略只决定请求能不能发出去,对方服务还是可能拒绝访问、要求额外认证;碰到403报错的时候,分别查宿主网络策略、来源的访问权限、接口返回的具体信息就行,别看到白名单里有对应域名,就默认数据已经抓取成功了。
选择单源查询,确认本轮真的访问了它
在Agent会话里直接输入「调用last30days,只从Hacker News查最近7天的agent browser相关内容,列出返回结果和所有失败的来源」就可以。如果直接跑脚本调试,--search参数后面要跟来源的官方标识,比如hackernews,不能随便填搜索服务商的别名,查询计划也要和本轮选的源对应上。
python3 .agents/skills/last30days/scripts/last30days.py "agent browser" \
  --search hackernews --quick --days 7 \
  --plan query-plan.json --emit md --no-browser-cookies
先把下面的单源查询计划存成query-plan.json文件。跑完之后核对结果里实际调用的来源、候选内容数量和报错信息。如果来源验证失败,先照着detail字段里的提示排查问题;如果来源调用成功但没返回匹配内容,再考虑换查询关键词或者放宽时间窗口。
{
  "intent": "product",
  "freshness_mode": "strict_recent",
  "cluster_mode": "story",
  "subqueries": [
    {
      "label": "primary",
      "search_query": "agent-browser",
      "ranking_query": "What recent practical experience and issues are reported about the agent-browser browser automation CLI?",
      "sources": ["hackernews"],
      "weight": 1.0
    }
  ]
}
哪些情况需要重新诊断
换设备、升级last30days技能、或是修改过凭据之后,一定要重新跑一遍doctor命令,再做一次耗时很短的单源检索验证。网页源、模型重排模块、社交源各自用的后端都不一样,你只要逐个补全和本轮研究相关的配置就够,把失败的来源记录留好,最后出报告的时候才能明确说清本次检索的覆盖范围。
如果你要用需要浏览器登录态的通道,走对应宿主的授权流程就行。只想用公开接口跑检索的话,可以加--no-browser-cookies参数,确保本轮不会自动提取本地浏览器的Cookie。













