






在 javascript 中实现 ldap 策略,核心思路是利用 fetch 发起请求获取用户信息或令牌,随后通过自定义逻辑(如解析 jwt、查询属性或调用后端验证接口)来执行授权决策。具体做法是封装一个异步函数,处理 fetch 的响应状态码与 json 数据,根据返回的用户角色或权限字段判断是否允许访问,并抛出错误或返回结果。

如何配置 Fetch 请求以获取 LDAP 用户属性
要实现该策略,首先需要确保 fetch 能够正确携带认证凭据并处理跨域问题。通常 LDAP 服务不直接暴露 REST API,因此需通过后端网关或中间件将 LDAP 查询转换为 HTTP 响应。在浏览器端,重点在于设置正确的 credentials 和 headers,以便服务器能识别当前会话并返回对应的 LDAP 属性集。
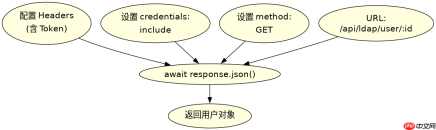
const fetchLDAPUser = async (userId) => {
  const response = await fetch(`/api/ldap/user/${userId}`, {
    method: 'GET',
    headers: {
      'Content-Type': 'application/json',
      'Authorization': `Bearer ${localStorage.getItem('token')}`
    },
    credentials: 'include'
  });

  if (!response.ok) {
    throw new Error(`LDAP query failed: ${response.status}`);
  }

  return response.json();
};

// 使用示例
fetchLDAPUser('user123').then(user => console.log(user));
上述代码展示了如何构建请求。预期结果是获得一个包含 cn、mail、memberOf 等字段的对象。若网络不通或凭证失效,将捕获到错误。此步骤确保了数据的获取,为后续的策略判断提供输入。
如何在客户端解析响应并应用权限规则
获取数据后,需在客户端或前端逻辑中实施具体的 LDAP 策略。这通常涉及检查用户所属的组(如 memberOf)或特定的属性值。例如,只有当用户属于 admin_group 时才允许执行敏感操作。这种解析过程应封装在独立的策略函数中,保持逻辑清晰且易于测试。

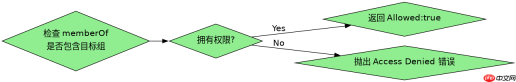
const applyLDAPPolicy = (userData, requiredRole) => {
  // 假设 userData.memberOf 是一个数组 ['group_a', 'admin_group']
  const hasPermission = userData.memberOf.includes(requiredRole);

  if (!hasPermission) {
    throw new Error('Access Denied: Insufficient LDAP privileges');
  }

  return { allowed: true, user: userData };
};

// 结合之前的 fetch 使用
fetchLDAPUser('user123')
  .then(userData => applyLDAPPolicy(userData, 'admin_group'))
  .then(result => console.log('Access granted:', result))
  .catch(err => console.error(err.message));
这段代码演示了策略的应用。如果用户不在指定组中,会抛出异常。开发者可根据实际 LDAP 结构调整检查逻辑,例如正则匹配组名或检查布尔型属性。这种模式使得权限控制与数据获取解耦。
基于 fetch 响应中的特定字段如何处理空值情况
在实际场景中,LDAP 返回的数据可能缺失某些可选字段,例如部分用户没有 department 属性。如果在策略判断中直接访问这些字段而不做防御性编程,会导致运行时错误。因此,必须对 fetch 返回的对象进行空值检查或使用可选链操作符,确保策略逻辑的健壮性。
const safeCheckDepartment = (userData) => {
  // 使用可选链防止 userData 或 department 为空时报错
  const dept = userData?.department || 'default_dept';

  if (dept === 'restricted_area') {
    return false;
  }
  return true;
};

// 测试空值情况
const emptyUser = { cn: 'test', memberOf: [] };
console.log(safeCheckDepartment(emptyUser)); // 输出 true,未报错
此段代码展示了如何处理缺失字段。通过默认值 fallback 或可选链,避免了因 LDAP 数据不完整导致的崩溃。这是实现稳定 LDAP 策略的关键细节,确保即使数据源返回稀疏对象,前端逻辑仍能正常运行。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





