






phpmailer 7.2 连接微软 smtp 失败且需调整 xoauth2 权限时,核心在于确保 azure entra id 应用拥有正确的 api 权限并获取有效的 access token。具体做法是:在 azure 门户中为应用添加 mail.send(委派)或 applicationid(应用)权限并授予管理员同意;在代码中使用 oauthtokenprovider 回调函数动态获取 token,并在 xoauth2 认证配置中指定正确的 user 邮箱地址和 service 参数。
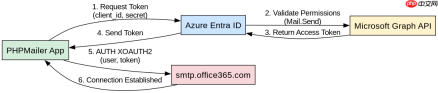
如何配置 Azure Entra ID 应用的 Mail.Send 权限
要解决权限不足导致的连接拒绝,必须在 Azure 门户中为注册的应用添加 Microsoft Graph 的 Mail.Send 权限。如果是使用用户身份登录(委派权限),选择 Delegated 类型的 Mail.Send;如果是后台服务无用户交互场景,选择 Application 类型的 Mail.Send。添加权限后,务必点击“授予管理员同意”以生效。同时,确保应用具有读取用户配置文件的权限 User.Read,以便获取用户主体信息用于 Token 请求。
<?php require 'vendor/autoload.php';
use PHPMailer\PHPMailer\PHPMailer;
use PHPMailer\PHPMailer\OAuth;
use League\OAuth2\Client\Provider\GenericProvider;

$mail = new PHPMailer(true);
try {
    $mail->isSMTP();
    $mail->Host       = 'smtp.office365.com';
    $mail->SMTPAuth   = true;
    $mail->SMTPSecure = PHPMailer::ENCRYPTION_STARTTLS;
    $mail->Port       = 587;

    // 配置 XOAUTH2 认证
    $mail->setAuthType('XOAUTH2');

    // 设置 OAuth 提供者
    $provider = new GenericProvider([
        'clientId'                => 'YOUR_CLIENT_ID',
        'clientSecret'            => 'YOUR_CLIENT_SECRET',
        'redirectUri'             => 'http://localhost/callback',
        'scopes'                  => ['https://outlook.office.com/Mail.Send'],
        'urlAccessToken'          => 'https://login.microsoftonline.com/common/oauth2/v2.0/token',
        'urlRevokeToken'          => 'https://login.microsoftonline.com/common/oauth2/v2.0/token',
        'urlAuthorize'            => 'https://login.microsoftonline.com/common/oauth2/v2.0/authorize'
    ]);

    // 定义获取 Token 的回调
    $getAccessToken = function () use ($provider) {
        $token = $provider->getAccessToken('client_credentials', [
            'resource' => 'https://outlook.office365.com'
        ]);
        return $token->getToken();
    };

    $mail->setOAuth(new OAuth([
        'username'               => 'user@example.com',
        'clientId'               => 'YOUR_CLIENT_ID',
        'clientSecret'           => 'YOUR_CLIENT_SECRET',
        'accessToken'            => $getAccessToken(),
        'host'                   => 'smtp.office365.com',
        'port'                   => 587,
        'authType'               => 'XOAUTH2'
    ]));

    $mail->setFrom('user@example.com', 'Sender Name');
    $mail->addAddress('recipient@example.com');
    $mail->Subject = 'Test via XOAUTH2';
    $mail->Body    = 'Hello World';
    $mail->send();
    echo 'Message sent successfully';
} catch (Exception $e) {
    echo "Message could not be sent. Mailer Error: {$mail->ErrorInfo}";
}
?>
上述代码展示了完整的集成流程。首先实例化 PHPMailer 并配置 SMTP 服务器为 smtp.office365.com,启用 STARTTLS 加密。关键步骤是通过 setOAuth 方法注入 OAuth 对象,其中 username 字段必须填写实际发送人的邮箱地址,这是微软验证权限归属的关键。Token 获取逻辑封装在闭包中,通过 GenericProvider 向微软令牌端点请求 client_credentials 类型的访问令牌,资源范围指定为 https://outlook.office365.com。若权限配置正确且 Token 有效,邮件将成功发出;否则将抛出异常提示认证失败。
如何处理 Token 过期与刷新机制
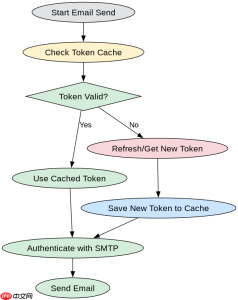
微软的 Access Token 有效期通常为 1 小时,超时后 SMTP 连接会因 535 5.7.3 错误而中断。因此,不能仅依赖一次性 Token,必须在每次发送邮件前动态获取最新 Token。在 PHPMailer 7.2 中,可以通过 OAuthTokenProvider 接口实现自动刷新。建议在应用中缓存 Token,并在其接近过期时重新请求。同时,确保 Refresh Token 具有长期有效性,或在无用户交互场景下使用 Client Credentials 流,后者无需 Refresh Token 但每次都需要重新授权(适用于后台任务)。对于交互式应用,应保存 Refresh Token 并在 Access Token 失效时使用它获取新 Token。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php // 模拟 Token 缓存与刷新逻辑
$cacheKey = 'oauth_token_' . md5($email);
$tokenData = null;

if (file_exists($cacheKey)) {
    $tokenData = json_decode(file_get_contents($cacheKey), true);
    if ($tokenData && isset($tokenData['expires_at']) && $tokenData['expires_at'] > time()) {
        $accessToken = $tokenData['access_token'];
    } else {
        // Token 已过期,刷新或重新获取
        $accessToken = refreshOrGetNewToken($provider, $refreshToken);
        saveTokenToCache($cacheKey, $accessToken, $refreshToken);
    }
} else {
    // 首次获取
    $accessToken = getInitialToken($provider);
    saveTokenToCache($cacheKey, $accessToken, $refreshToken);
}

// 将 accessToken 传入 PHPMailer OAuth 配置
$mail->setOAuth(new OAuth([
    'username' => $email,
    'clientId' => $clientId,
    'clientSecret' => $clientSecret,
    'accessToken' => $accessToken,
    'host' => 'smtp.office365.com',
    'port' => 587,
    'authType' => 'XOAUTH2'
]));
?>
该段代码演示了 Token 的生命周期管理。程序首先检查本地缓存是否存在有效的 Token,通过比较当前时间与 expires_at 判断是否过期。若未过期,直接使用缓存的 access_token;若已过期,则调用 refreshOrGetNewToken 函数利用 Refresh Token 获取新的 Access Token,或在全新会话中重新执行授权流程。获取到新 Token 后,将其与对应的 Refresh Token 一起保存到缓存文件中,以便下次复用。这种机制确保了 SMTP 连接的持久性,避免了因 Token 过期导致的间歇性故障。在实际部署中,建议使用 Redis 或数据库替代文件缓存以提高并发性能。
为什么 SMTP 连接仍返回 535 5.7.13 错误
即使权限和 Token 配置正确,仍可能遇到 535 5.7.13 错误,这通常源于 username 参数不匹配或安全策略限制。微软要求 username 必须与申请 Token 的用户主体完全一致,包括域名后缀。此外,若租户启用了现代认证强制策略或禁用了基本认证,传统密码认证会被阻断,但 XOAUTH2 应正常工作。需检查 Azure 中的“条件访问”策略,确保发送 IP 不在黑名单中,且目标用户账户未被锁定。另一个常见原因是使用了错误的 Scope,例如误用 https://graph.microsoft.com/.default 而非 https://outlook.office365.com/.default,导致 Token 缺乏 SMTP 访问权限。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





