






在windows 11环境下使用php 8.5发起https请求时,若遇到ssl证书验证失败(如curl报错35或file_get_contents警告),最直接有效的解决办法是下载最新的ca证书 bundle文件并配置php.ini。你需要从curl.se官网获取cacert.pem文件,将其放置在php安装目录下,然后在php.ini中通过openssl.cafile参数指定该文件的绝对路径,重启web服务器后,所有基于openssl的扩展即可正确识别受信任的根证书。

如何定位当前缺失的证书配置
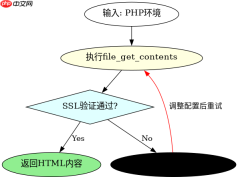
要确认系统是否缺少证书配置,可以检查phpinfo输出中的openssl模块设置,或者编写一个简单的测试脚本尝试访问一个标准的HTTPS接口。如果未配置cafile,PHP通常会回退到系统默认的证书存储,但在某些纯净安装的Windows环境中,这个默认路径可能不存在或指向无效文件,导致连接被拒绝。
\n<?php \n// test_ssl.php\n$context = stream_context_create([\n 'ssl' => [\n 'verify_peer' => true,\n 'verify_peer_name' => true,\n ],\n]);\n$result = file_get_contents('https://www.baidu.com', false, $context);\nif ($result === false) {\n print_r(error_get_last());\n} else {\n echo 'Connection successful';\n}\n?>\n
手动下载并配置cacert.pem的具体步骤
解决该问题的核心操作是获取正确的证书文件并修改配置文件。首先,访问 https://curl.se/ca/cacert.pem 下载最新的PEM格式证书包。接着,将下载的文件重命名为cacert.pem,并复制到PHP的安装目录中,例如C:\Program Files\PHP\。最后,打开php.ini文件,搜索openssl.cafile这一行,取消注释并将值设置为刚才复制文件的完整路径,例如C:/Program Files/PHP/cacert.pem。保存文件后,必须重启Apache、Nginx或IIS等Web服务进程,使配置生效。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

\n; php.ini configuration\n[openssl]\nopenssl.cafile=C:/Program Files/PHP/cacert.pem\nopenssl.capath=\n
验证配置是否成功及常见陷阱
配置完成后,再次运行之前的test_ssl.php脚本。如果输出“Connection successful”,说明证书已正确加载。需要注意的是,路径中的斜杠方向在Windows下通常不影响PHP解析,但建议使用正斜杠或双反斜杠以避免转义问题。另外,确保下载的cacert.pem文件未被损坏,且权限允许PHP进程读取。如果依然报错,请检查php.ini中是否有其他覆盖配置的指令,或者确认PHP版本是否与下载的证书包兼容。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





