






因为 password_hash() 在生成哈希时会自动生成一个唯一的随机盐(salt)并内置在结果字符串中,所以每次调用都会产生不同的输出。这是正常的安全机制,用于防止彩虹表攻击,验证密码时应使用 password_verify() 函数进行比对。

为什么生成的哈希值包含随机盐?
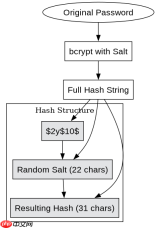
因为 password_hash() 默认使用 bcrypt 算法,该算法要求每个密码都有一个独立的随机盐以防止字典和彩虹表攻击。生成的哈希字符串结构为 $2y$cost$salt+hash,其中盐是随机生成的,因此每次运行代码都会得到不同的哈希值。
<?php $password = 'secret';
// 第一次生成
$hash1 = password_hash($password, PASSWORD_DEFAULT);
echo "Hash 1: $hash1\n";
// 第二次生成
$hash2 = password_hash($password, PASSWORD_DEFAULT);
echo "Hash 2: $hash2\n";
// 验证
var_dump(password_verify($password, $hash1)); // true
var_dump(password_verify($password, $hash2)); // true
?>
如何正确验证用户输入的密码?
应该使用 password_verify() 函数,它会自动从存储的哈希中提取盐值和成本因子,并使用相同的参数重新计算哈希进行比较。这样即使哈希值不同,只要原始密码相同,验证就会返回真。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php $storedHash = '$2y$10$e.g...'; // 假设这是数据库中存储的哈希
$inputPassword = 'secret';
if (password_verify($inputPassword, $storedHash)) {
    echo "Password is valid!";
} else {
    echo "Invalid password.";
}
?>
如果手动比较哈希字符串会怎样?
如果直接使用 === 或 == 比较两次 password_hash() 的输出,结果将始终为假,因为每次生成的盐都不同。这会导致登录失败,必须改用 password_verify() 才能正确验证。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





