






在常驻php进程中处理xoauth2 smtp认证时,自动续签token的核心做法是在每次调用smtp发送前检查token有效期,若已过期则通过oauth2流程获取新token并更新本地存储。具体实现需封装一个认证提供者类,负责管理token的生命周期,并在smtp客户端初始化或重连时注入最新的access token,从而避免因token过期导致的535 5.7.8错误。

如何检测Token是否即将过期
检测Token是否过期主要依赖解析JWT(JSON Web Token)中的`exp`(Expiration Time)字段。由于Access Token通常有效期较短(如1小时),建议在剩余时间不足特定阈值(如5分钟)时主动刷新,而非等到完全过期后再处理,以减少网络延迟带来的超时风险。通过Base64解码JWT的Payload部分,提取`exp`值并与当前Unix时间戳对比,即可判断是否需要刷新。
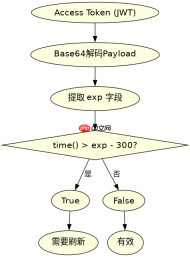
$tokenData = json_decode(base64_decode(explode('.', $accessToken)[1]), true);
$expiresAt = $tokenData['exp'];
$isExpired = time() >= ($expiresAt - 300); // 提前5分钟刷新
如何在PHP中实现OAuth2 Token刷新逻辑
实现Token刷新逻辑需要利用Refresh Token调用Google OAuth2 API的`token`端点。在常驻进程中,应维护一个全局或静态的Token状态对象。当检测到旧Token失效时,使用Refresh Token发起POST请求,获取新的Access Token和新的Refresh Token(注意:Refresh Token也可能轮换)。获取成功后,更新内存中的Token变量及持久化存储(如Redis或文件),确保后续SMTP连接使用新凭证。

在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。

$ch = curl_init('https://oauth2.googleapis.com/token');
curl_setopt_array($ch, [
    CURLOPT_POST => true,
    CURLOPT_POSTFIELDS => http_build_query([
        'client_id' => $clientId,
        'client_secret' => $clientSecret,
        'refresh_token' => $refreshToken,
        'grant_type' => 'refresh_token'
    ])
]);
$response = json_decode(curl_exec($ch), true);
$newAccessToken = $response['access_token'];
$newRefreshToken = $response['refresh_token'] ?? $refreshToken;
常驻进程如何平滑集成SMTP重连机制
在常驻PHP进程(如Swoole、Workerman或长驻CLI脚本)中,应将Token管理与SMTP客户端实例解耦。最佳实践是创建一个代理类或中间件,在每次执行`send()`或建立连接前拦截请求,检查Token有效性。若Token无效,先执行刷新逻辑,再重新配置SMTP客户端的认证信息。对于支持自动重连的SMTP库(如SwiftMailer或Symfony Mailer),可结合异常捕获,在抛出`AuthenticationFailedException`时触发刷新并重试一次,从而实现无缝续期。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





