






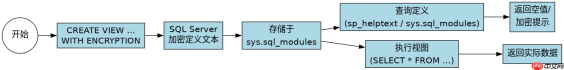
在sql server中防止业务源码泄露的标准做法是在创建或修改视图时添加 with encryption 选项。该选项会对视图的定义文本进行加密,使得数据库管理员、开发人员甚至系统管理员都无法通过系统视图(如 sys.sql_modules)查看原始的sql代码。启用后,视图依然可以正常执行查询,但任何尝试提取定义文本的操作都会返回空值或错误信息。
如何创建和验证加密视图
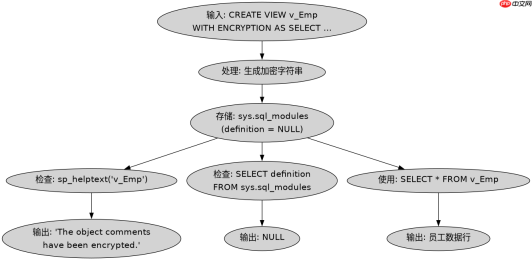
要创建一个加密的视图,只需在 CREATE VIEW 语句中加入 WITH ENCRYPTION 关键字。例如,创建一个名为 v_EmployeeInfo 的视图,并尝试查询其定义。使用 sp_helptext 或查询 sys.sql_modules 来验证加密效果,你会发现返回结果为空,从而证明源码已被隐藏。
-- 创建加密视图
CREATE VIEW v_EmployeeInfo
WITH ENCRYPTION
AS
SELECT EmployeeID, FirstName, LastName
FROM Employees;
GO

-- 验证加密:尝试获取定义
EXEC sp_helptext 'v_EmployeeInfo';
-- 结果: The object comments have been encrypted.
预期结果:sp_helptext 返回提示信息表明对象已加密,sys.sql_modules.definition 字段为空。视图本身仍可被 SELECT * FROM v_EmployeeInfo 正常调用。
加密视图的限制与注意事项
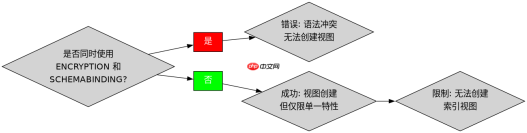
虽然 WITH ENCRYPTION 能有效隐藏源码,但它也有明显的局限性。首先,加密后的视图无法用于索引视图(Indexed Views),因为SQL Server需要访问定义文本来维护索引。其次,它不能与 SCHEMABINDING 同时使用,尽管在实际操作中,如果先有 SCHEMABINDING,再尝试添加 ENCRYPTION 会报错,反之亦然。这意味着你不能既绑定架构又加密定义。此外,如果数据库发生迁移或还原,加密视图的文本依然保持加密状态,不会自动解密,这要求你在备份策略中考虑这一点,因为一旦丢失原始脚本,将无法恢复明文定义。
-- 尝试创建同时包含 SCHEMABINDING 和 ENCRYPTION 的视图
CREATE VIEW v_SchemaBoundEncrypted
WITH ENCRYPTION, SCHEMABINDING
AS
SELECT ID FROM dbo.TableA;
GO
-- 结果: 错误,不支持同时使用 ENCRYPTION 和 SCHEMABINDING
预期结果:执行上述代码将导致语法错误,提示 ENCRYPTION 和 SCHEMABINDING 不能同时指定。这证实了两者互斥的限制条件。
基于加密视图的权限控制问题
当视图被加密后,权限控制的逻辑会发生微妙变化。由于用户无法查看视图的定义,他们也无法通过阅读代码来理解视图背后的业务逻辑或数据源。因此,必须依赖明确的 GRANT SELECT 权限来控制访问。如果未显式授予权限,即使是对数据库有 db_owner 角色的用户,在某些配置下也可能无法直接查询加密视图,除非拥有 VIEW DEFINITION 权限(尽管加密后该权限对内容无效,但对访问元数据仍有影响)。最佳实践是仅向需要的应用程序账户授予 SELECT 权限,而不授予 VIEW DEFINITION,以最小化信息泄露风险。需要注意的是,加密并不能替代良好的权限管理,它只是增加了逆向工程的难度。





