






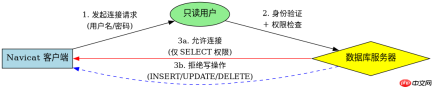
在navicat中实现只读访问,核心在于数据库层面的权限控制。你需要为特定用户授予 select 权限,并明确拒绝或不予授予 insert、update、delete 以及结构修改相关的权限。这样配置后,用户在navicat客户端中只能查看数据,任何尝试修改数据的操作都会被数据库引擎拦截并报错。
如何为现有用户分配只读权限
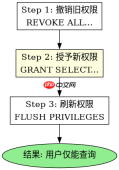
对于已经存在的数据库用户,可以通过SQL语句动态调整其权限。以MySQL为例,使用 GRANT SELECT ON database.* TO 'user'@'host'; 即可赋予只读权限。如果该用户之前拥有更高权限,建议先执行 REVOKE ALL PRIVILEGES, GRANT OPTION FROM 'user'@'host'; 清除所有特权,再单独授予 SELECT。这种细粒度的控制确保了用户无法通过其他途径进行写操作。
-- 假设数据库名为 mydb,用户名为 readonly_user
-- 1. 撤销所有现有权限
REVOKE ALL PRIVILEGES, GRANT OPTION FROM 'readonly_user'@'%';

-- 2. 仅授予查询权限
GRANT SELECT ON mydb.* TO 'readonly_user'@'%';

-- 3. 刷新权限表使更改生效
FLUSH PRIVILEGES;
执行上述代码后,使用 readonly_user 登录Navicat,尝试执行 INSERT 或 UPDATE 语句时,系统将返回 Access denied 错误。这验证了权限配置的准确性。注意,不同数据库系统的语法略有差异,但逻辑一致:只给查的权,不给写的权。
新建只读用户的具体步骤
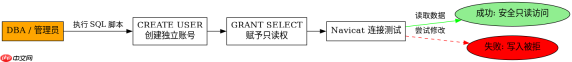
在生产环境中,最佳实践是为只读场景创建独立的用户账号。这样可以避免共享账号带来的审计困难和权限污染。在MySQL中,可以使用 CREATE USER 语句创建新用户,并设置强密码。随后,按照前述方法授予 SELECT 权限。这种方式隔离了读写账户,提高了安全性。
-- 1. 创建新用户,指定密码
CREATE USER 'new_readonly_user'@'%' IDENTIFIED BY 'StrongPassword123!';

-- 2. 授予指定数据库的只读权限
GRANT SELECT ON mydb.* TO 'new_readonly_user'@'%';

-- 3. 刷新权限
FLUSH PRIVILEGES;
创建完成后,在Navicat中新建连接,使用 new_readonly_user 进行连接测试。连接成功后,打开任意表,可以看到数据可以正常浏览和导出,但编辑单元格或运行写入SQL时会受到限制。这种独立的只读用户不仅便于管理,也符合最小权限原则。
只读用户在Navicat中的实际表现与限制
当使用具备只读权限的用户登录Navicat时,界面体验会有所不同。虽然导航栏中的表列表依然可见,但右键菜单中的部分选项会变灰或不可用。例如,直接双击表进入数据网格后,尝试修改单元格内容并保存,系统会弹出错误提示。此外,在查询编辑器中运行 DELETE 或 TRUNCATE 命令也会立即失败。这些行为是数据库权限控制的直接体现,确保了数据的安全性。





