






在 javascript 中实现 fetch api 的 abac(基于属性的访问控制)策略,核心做法是在发起请求前拦截并动态计算用户、资源及环境属性,生成签名或 token 附加到请求头中。具体而言,需封装一个自定义 fetch 函数,内部集成策略引擎以评估权限,并根据评估结果决定是否放行或拒绝请求。
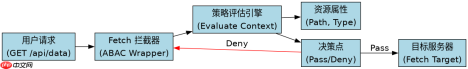
如何构建 ABAC 策略评估引擎
ABAC 引擎负责接收上下文数据并返回布尔值判断。它不依赖硬编码的角色列表,而是通过规则库匹配属性。例如,检查用户部门是否与资源部门一致,或当前时间是否在允许的操作窗口内。
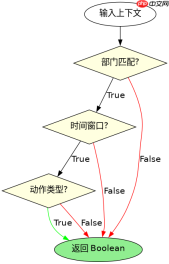
const policyEngine = {
  evaluate: function(user, resource, action) {
    // 示例规则:只有 HR 部门员工可以访问 /api/hr/*
    if (user.department === 'HR' && resource.path.startsWith('/api/hr')) {
      return true;
    }
    // 示例规则:非工作时间禁止写入
    const hour = new Date().getHours();
    if (action === 'write' && (hour  18)) {
      return false;
    }
    return false;
  }
};

// 测试用例
console.log(policyEngine.evaluate(
  { department: 'HR', id: 'u1' },
  { path: '/api/hr/employees' },
  'read'
)); // 输出: true
如何在 Fetch 调用中集成策略检查
将策略引擎嵌入到网络请求的生命周期中。最佳实践是创建一个高阶函数或 Promise 包装器,在 fetch 执行前调用评估逻辑。如果评估失败,直接抛出错误;如果成功,则注入由策略服务生成的临时凭证或标记到 Headers 中。

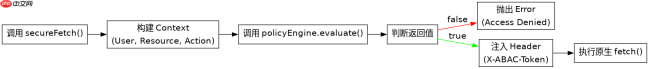
function secureFetch(url, options = {}) {
  const context = {
    user: getCurrentUser(), // 假设从全局状态获取
    resource: parseUrlToResource(url),
    action: options.method || 'GET'
  };

  if (!policyEngine.evaluate(context.user, context.resource, context.action)) {
    throw new Error('Access Denied by ABAC Policy');
  }

  // 如果通过,添加策略生成的 token
  const policyToken = generatePolicyToken(context);

  return fetch(url, {
    ...options,
    headers: {
      ...options.headers,
      'X-ABAC-Token': policyToken
    }
  });
}

// 使用示例
secureFetch('/api/hr/employees', { method: 'GET' })
  .then(res => res.json())
  .catch(err => console.error(err));
当策略评估返回 false 时如何处理异常
当策略引擎判定访问被拒绝时,系统应捕获该异常并转换为标准的 HTTP 403 Forbidden 响应或前端友好的错误提示。在上面的 secureFetch 实现中,我们直接抛出了 Error 对象。在实际应用中,建议将其包装为自定义异常类,以便 UI 层能区分“网络错误”与“权限不足”。此外,对于敏感操作,应在服务端再次验证 X-ABAC-Token 的有效性,防止客户端绕过策略检查。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





