






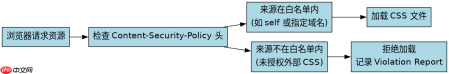
生产环境中配置csp策略严格限制未授权外部css的引入,核心做法是设置`style-src`指令并明确指定受信任的来源。通过定义具体的域名、哈希值或nonce值,浏览器会拦截任何不在白名单内的样式表加载请求,从而防止恶意注入。
如何为特定CDN域名配置可信源
针对从特定内容分发网络(CDN)加载的第三方库,需要在`Content-Security-Policy`头部中使用`https:`协议配合具体域名。例如,若使用Bootstrap CDN,应允许其HTTPS地址,同时拒绝HTTP或其他域名的请求。
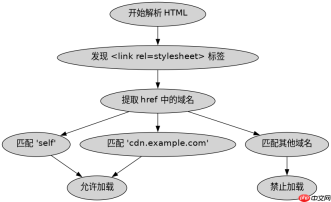
Content-Security-Policy: style-src 'self' https://cdn.example.com;
上述配置仅允许当前域名和指定CDN的样式文件被加载。任何尝试从其他来源引入CSS的行为都会被浏览器阻止,并在控制台抛出安全错误。
如何通过Nonce机制动态生成内联样式权限
对于必须使用内联样式的场景,传统的`unsafe-inline`会带来安全风险。采用Nonce机制可以为每次请求生成唯一的随机令牌,只有携带正确令牌的脚本或样式块才能执行。


Content-Security-Policy: style-src 'self' 'nonce-abc123';
服务器端需动态计算该Nonce并将其注入HTML标签属性中。客户端浏览器在解析时验证Nonce是否匹配,不匹配则丢弃该样式块。这种方式既保留了灵活性,又确保了来源的可信性。
当CSP违规发生时浏览器返回的具体状态码是什么
当用户代理检测到违反CSP策略的资源加载行为时,不会直接阻断页面渲染,而是记录违规信息并返回特定的HTTP状态码。这有助于开发者监控潜在的攻击尝试或配置错误。
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!










