






安全研究机构report uri于11月16日发布报告,称其检查的1611份optimizely web脚本中,有188份包含恶意代码,涉及178家组织。研究发现,攻击内容写入客户项目的project javascript字段,再随原本受信任的optimizely脚本交付给网站访客。该数字是研究样本,不是经全部受影响机构确认的全球受害总数。
Report URI的事件研究页面
受信任的脚本域名不代表内容一直安全
报告描述的恶意功能包括替换加密资产收款地址、读取特定付款表单、获取非HttpOnly Cookie及页面画面,并按设备条件尝试加载其他攻击链。功能是否触发取决于设备、页面和用户操作,不能把载入过受影响网站的所有访客都认定为已经泄露数据。
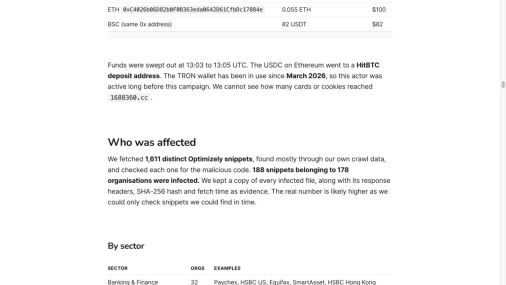
研究报告的样本范围与留证方式
清理快照与根因仍要分开
截至报告记录的11月16日21:52 UTC,188份受影响脚本中仅剩1份仍被检测到恶意内容;这是当时的检查快照,并非对之后所有网站状态的保证。研究者尚不清楚攻击者如何获得多个客户项目的写权限,明确指出这不是CDN缓存投毒。调查结论和受影响范围应继续以机构后续说明为准。








