






通过拦截器模式实现请求数据预权限策略,核心是在发起网络请求前统一检查用户状态或token有效性。具体做法是封装一个自定义的 fetchwithauth 函数,在调用原生 fetch 之前先校验本地存储的认证信息,若无效则直接抛出错误或重定向,从而避免无效的网络往返。
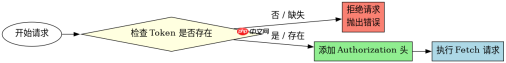
如何拦截并验证 Token 的有效性
在发送请求前,从 localStorage 或内存中读取 Token 并进行非空校验。如果 Token 缺失或格式错误,立即终止流程并返回拒绝的 Promise,确保只有合法请求才会触发实际的 HTTP 连接。
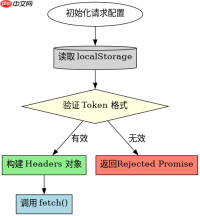
function fetchWithAuth(url, options = {}) {
  const token = localStorage.getItem('auth_token');

  if (!token) {
    return Promise.reject(new Error('No authentication token found'));
  }

  // 合并默认头部与用户提供的配置
  const headers = {
    'Authorization': `Bearer ${token}`,
    ...options.headers
  };

  return fetch(url, { ...options, headers });
}
如何处理 Token 过期后的自动刷新逻辑
当服务器返回 401 状态码时,表明当前凭证已失效。此时应暂停业务请求,调用专门的刷新接口获取新 Token,更新本地存储后重试原请求,从而实现无感知的权限续期体验。

Build Java agent transport gateways with Atmosphere
下载
使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。

async function fetchWithRetry(url, options = {}) {
  try {
    return await fetchWithAuth(url, options);
  } catch (error) {
    if (error.response && error.response.status === 401) {
      const newToken = await refreshAccessToken();
      localStorage.setItem('auth_token', newToken);
      // 使用新 Token 重试原始请求
      return fetchWithAuth(url, options);
    }
    throw error;
  }
}

async function refreshAccessToken() {
  // 模拟刷新逻辑
  return 'new_valid_token';
}
基于特定输入条件如何判断是否跳过预检
对于公开接口或无需鉴权的资源,可以通过配置白名单或检查 URL 路径来跳过预权限检查。例如,当请求路径包含 /public 时,直接调用原生 fetch 而不进行 Token 校验,以优化性能并减少不必要的存储读取操作。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





