






在 coolify 中连接 mysql 时,选择 ssl 校验方式的核心在于配置数据库服务的 `database_ssl_mode` 环境变量。该变量支持 `disabled`、`preferred`、`required`、`verify-ca` 和 `verify-full` 五种模式,分别对应不同的安全级别。默认情况下,coolify 内部服务间通信通常使用 `preferred` 或 `required`,具体取决于是否启用了全局 tls。若需强制校验证书以保障数据安全,应设置为 `verify-full`;若仅希望加密传输而不严格验证证书,可使用 `required`。
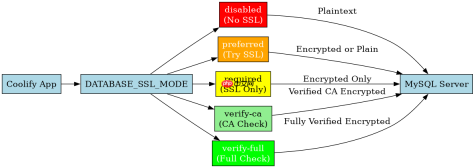
Coolify 中 DATABASE_SSL_MODE 各选项的具体含义是什么
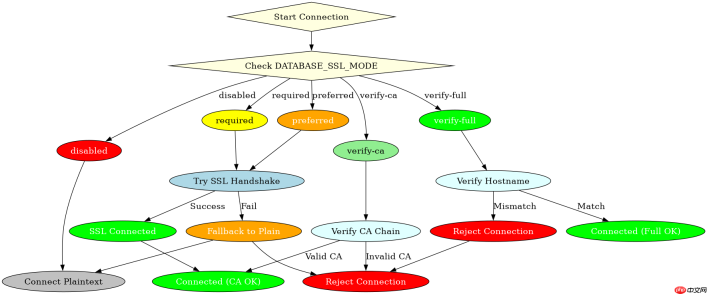
`DATABASE_SSL_MODE` 决定了客户端与 MySQL 服务器建立连接时的 SSL/TLS 行为。`disabled` 表示完全禁用 SSL,数据明文传输;`preferred` 表示优先尝试 SSL,若服务器不支持则回退到明文;`required` 表示必须使用 SSL,但不验证证书有效性;`verify-ca` 表示必须使用 SSL 并验证服务器证书是否由受信任的 CA 签发;`verify-full` 表示最严格模式,不仅验证 CA,还验证服务器主机名是否与证书中的 Common Name (CN) 或 Subject Alternative Name (SAN) 匹配。在 Coolify 环境中,通常建议至少使用 `required` 以防止中间人窃听,而在生产环境且拥有有效证书时,推荐使用 `verify-full`。
DATABASE_SSL_MODE=verify-full
DATABASE_HOST=mysql-service
DATABASE_PORT=3306
DATABASE_USER=admin
DATABASE_PASSWORD=secret
DATABASE_DB=myapp_db
上述配置展示了在 Coolify 的服务环境变量中设置 `DATABASE_SSL_MODE` 为 `verify-full` 的典型场景。当 Coolify 部署的应用尝试连接此 MySQL 服务时,它将检查服务器提供的证书链是否可信,并验证主机名一致性。如果证书过期、自签名且未加入信任库,或主机名不匹配,连接将被拒绝。这种配置确保了最高级别的数据传输安全和身份认证。
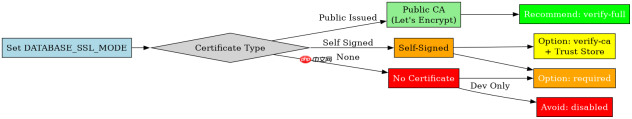
如何根据证书类型选择合适的 SSL 校验模式
选择 SSL 校验模式需依据所持有的证书类型及信任链完整性。如果使用 Let's Encrypt 等公共 CA 颁发的证书,且域名正确解析,`verify-full` 是最佳选择,因为它能防止证书被伪造。如果使用自签名证书,由于不在系统默认信任库中,`verify-full` 会因无法验证 CA 而失败,此时应降级至 `verify-ca` 并将自签名证书添加到客户端的信任库中,或者使用 `required` 仅保证加密而不验证身份。对于开发测试环境,若无需严格安全,可使用 `preferred` 以兼容不支持 SSL 的旧版 MySQL 实例,但生产环境严禁使用 `disabled`。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
# 在 Coolify 应用配置中设置环境变量
export DATABASE_SSL_MODE="required"
# 或使用 verify-full 配合自定义 CA
curl -k --cacert /path/to/ca.crt https://coolify-api/...
在实际操作中,若 Coolify 托管的 MySQL 使用了自签名证书,直接设置 `verify-full` 会导致连接错误。此时,开发者需在 Coolify 的应用配置中添加自定义 CA 证书文件路径(如果 Coolify 版本支持挂载 CA),或将 `DATABASE_SSL_MODE` 改为 `required` 以绕过证书验证,仅保留加密通道。对于使用公共证书的正式环境,保持 `verify-full` 可确保即使证书被篡改也能被检测到。务必注意,修改 SSL 模式后需重新部署应用以使新配置生效。
Coolify 中启用 SSL 后连接失败的常见原因有哪些
在 Coolify 中启用 SSL 后连接失败,最常见的原因是证书信任链不完整或主机名不匹配。当 `DATABASE_SSL_MODE` 设置为 `verify-full` 时,MySQL 客户端会严格验证服务器证书。如果 Coolify 部署的 MySQL 服务使用的是自签名证书,而客户端未配置信任该 CA,连接将立即中断。另一个常见原因是 DNS 解析问题,如果 Coolify 内部通过容器名称解析 MySQL 地址,但证书中的 CN 或 SAN 不包含该容器名称,也会导致验证失败。此外,如果 MySQL 服务本身未正确配置 SSL 密钥和证书文件,或权限不正确,客户端也可能无法建立 SSL 握手。





