






在 vite 项目中,`.env.development` 文件用于存储开发环境专用的环境变量,vite 会自动加载该文件中的变量并注入到客户端代码中。要使用这些变量,只需在 `.env.development` 文件中定义以 `vite_` 开头的键值对,然后在 javascript 代码中通过 `import.meta.env.vite_

Vite 如何自动加载 .env.development 文件
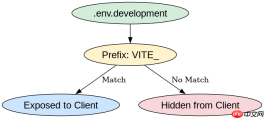
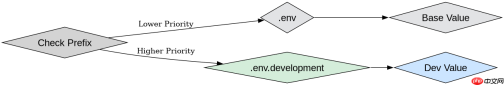
Vite 基于 Node.js 的 `dotenv` 库实现环境变量加载,启动时优先查找项目根目录下的 `.env`、`.env.local`、`.env.development` 等文件。加载顺序遵循优先级规则:`.env.local` 最高,`.env.development` 次之,`.env` 最低。只有以 `VITE_` 为前缀的变量才会被暴露给前端代码,其他变量仅在后端或构建脚本中可用。这种机制允许开发者在不修改代码的情况下切换配置。
// .env.development
VITE_API_URL=http://localhost:3000/api
VITE_APP_TITLE=My Dev App

// main.js
console.log(import.meta.env.VITE_API_URL); // http://localhost:3000/api
console.log(import.meta.env.VITE_APP_TITLE); // My Dev App

// 预期输出:
// http://localhost:3000/api
// My Dev App
为什么必须以 VITE_ 为前缀才能在前端访问
Vite 的安全策略要求所有暴露给浏览器的环境变量必须显式声明前缀 `VITE_`,以防止意外泄露后端密钥或内部配置。如果变量名不以 `VITE_` 开头,即使写在 `.env.development` 中,`import.meta.env` 也无法获取其值,返回 `undefined`。这一设计强制开发者明确区分哪些数据需要传递给客户端,哪些仅用于服务端。例如,定义 `SECRET_KEY=abc` 后,前端无法通过 `import.meta.env.SECRET_KEY` 访问,而 `VITE_SECRET_KEY=abc` 则可以正常读取。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
// .env.development
VITE_PUBLIC_KEY=public_value
PRIVATE_KEY=private_value

// app.js
const publicVal = import.meta.env.VITE_PUBLIC_KEY; // "public_value"
const privateVal = import.meta.env.PRIVATE_KEY;    // undefined

// 预期输出:
// public_value
// undefined
.env.development 与 .env 文件的优先级差异
当多个环境变量文件同时存在时,Vite 按特定优先级合并变量,其中 `.env.development` 的优先级高于基础 `.env` 文件。这意味着如果在 `.env` 和 `.env.development` 中定义了相同的 `VITE_` 变量,后者会覆盖前者。这种机制便于在开发环境中临时覆盖默认配置,而不影响生产环境。例如,`.env` 中设置 `VITE_API_URL=https://prod.com`,而 `.env.development` 中设置为 `VITE_API_URL=http://dev.com`,则开发模式下实际使用的是 `http://dev.com`。这种覆盖行为确保了开发调试的灵活性,同时保持生产配置的稳定性。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





