






在 javascript 表单事件处理中,限制只能输入邮箱格式的最佳做法是监听 input 事件,通过正则表达式实时校验并过滤非法字符。具体实现时,获取输入框的当前值,使用 /^[^@]+@[^@]+$/.test() 这类基础规则判断结构,若不符合则清空或截断无效部分,从而确保用户最终只能提交合法的邮箱地址。

input 事件如何拦截非字母数字字符
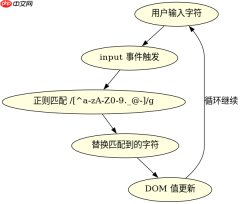
利用 input 事件的 event.target.value 属性,可以在用户每次按键后立刻检查字符串内容。如果发现包含空格、特殊符号等非邮箱允许字符,直接将其替换为空或移除,这样用户就感觉这些键被“屏蔽”了。这种方法比 keypress 更可靠,因为它能捕获粘贴、拖拽等多种输入方式。
const emailInput = document.getElementById('email');

emailInput.addEventListener('input', function(event) {
    let value = event.target.value;
    // 移除所有非字母、数字、下划线、点、@和连字符的字符
    const cleanedValue = value.replace(/[^a-zA-Z0-9._@-]/g, '');

    if (value !== cleanedValue) {
        event.target.value = cleanedValue;
    }
});
上述代码演示了如何在 input 事件中实时清理输入。当用户尝试输入空格或中文标点时,replace 方法会将其剔除,event.target.value 被重新赋值为清洗后的字符串,浏览器界面随之更新。这种即时反馈机制能有效防止非法字符进入输入框。
如何验证完整邮箱格式并提示错误
除了过滤字符,还需要在输入完成后验证整体格式是否符合 RFC 5322 标准。可以使用更复杂的正则表达式,如 /^[\w.-]+@[\w.-]+\.[a-zA-Z]{2,}$/.test(),在 blur 或 submit 事件中触发。如果验证失败,可以显示错误信息或禁用提交按钮,确保数据合法性。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。

const emailInput = document.getElementById('email');
const submitBtn = document.getElementById('submit');
const errorMsg = document.getElementById('error');

const emailRegex = /^[\w.-]+@[\w.-]+\.[a-zA-Z]{2,}$/;

function validateEmail() {
    const value = emailInput.value;
    if (!emailRegex.test(value)) {
        errorMsg.textContent = '请输入有效的邮箱地址';
        errorMsg.style.display = 'block';
        submitBtn.disabled = true;
    } else {
        errorMsg.textContent = '';
        errorMsg.style.display = 'none';
        submitBtn.disabled = false;
    }
}

emailInput.addEventListener('input', validateEmail);
emailInput.addEventListener('blur', validateEmail);
这段代码结合了实时过滤与最终验证。在 input 和 blur 事件中调用 validateEmail 函数,该函数使用正则表达式检查邮箱格式。如果格式不正确,错误消息会显示出来,同时提交按钮被禁用,直到用户修正输入为止。这种双重保障机制既提升了用户体验,又确保了数据质量。
当输入包含多个 @ 符号时程序如何处理
在实际测试中,如果用户在输入框中输入类似 a@@b.com 的内容,程序的行为取决于正则表达式的严格程度。上述示例中的正则表达式 /^[\w.-]+@[\w.-]+\.[a-zA-Z]{2,}$/ 要求 @ 前后各有一个有效的域名部分,因此 a@@b.com 会被判定为无效。程序会在 validateEmail 函数中捕获这一情况,显示错误提示并禁用提交按钮,阻止用户提交非法数据。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





