






在 java 对象序列化中,httpsession 不能直接作为普通字段被序列化,因为它是 servlet 容器管理的状态对象且通常不可序列化。正确的做法是在实现 serializable 的类中定义 transient 修饰的 httpsession 字段,并通过重写 writeobject() 和 readobject() 方法,手动提取会话中的关键数据(如用户 id)进行持久化,并在反序列化时重新建立关联或恢复状态。
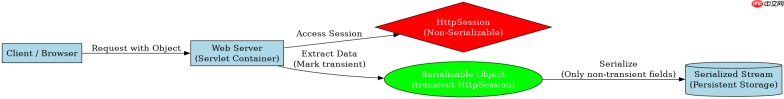
为什么 HttpSession 不能直接序列化
直接回答:HttpSession 接口及其默认实现类通常不实现 java.io.Serializable 接口,因此如果尝试将其放入可序列化的对象中,JVM 会抛出 NotSerializableException。此外,Session 对象持有对 Servlet 容器内部资源(如 ServletContext、线程上下文等)的引用,这些资源无法跨越 JVM 进程或网络传输。即使某些容器实现了序列化以支持集群复制,直接序列化整个 Session 对象也会导致巨大的内存开销和不必要的状态依赖。开发者应当只序列化 Session 中真正需要持久化的业务数据,而不是 Session 容器本身。
import java.io.Serializable;
import javax.servlet.http.HttpSession;

public class UserContext implements Serializable {
    private static final long serialVersionUID = 1L;

    // 标记为 transient,防止默认序列化机制尝试序列化它
    private transient HttpSession session;

    // 实际要持久化的数据
    private String userId;
    private String username;

    public UserContext(HttpSession session) {
        this.session = session;
        if (session != null) {
            this.userId = (String) session.getAttribute("userId");
            this.username = (String) session.getAttribute("username");
        }
    }

    // 自定义序列化逻辑
    private void writeObject(java.io.ObjectOutputStream out)
            throws java.io.IOException {
        // 先写入默认字段
        out.defaultWriteObject();
        // 如果需要,可以额外写入 session 的其他元数据
        // 注意:这里不写入 session 对象本身
    }

    // 自定义反序列化逻辑
    private void readObject(java.io.ObjectInputStream in)
            throws java.io.IOException, ClassNotFoundException {
        in.defaultReadObject();
        // 反序列化后,session 为 null
        // 可以在后续使用时通过工厂方法重新获取或绑定
        System.out.println("UserContext restored for user: " + username);
    }
}
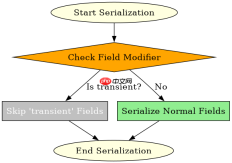
上述代码展示了如何处理 HttpSession。通过将 session 声明为 transient,我们告诉 Java 序列化机制忽略该字段。在构造函数中,我们从有效的 HttpSession 中提取了 userId 和 username 并存储为普通字段。这样,当 UserContext 对象被序列化时,只有这两个字符串会被保存。反序列化时,session 字段将为 null,但业务数据已恢复。开发者需要在反序列化后的对象生命周期中,根据需要重新关联新的 Session 或使用这些数据。
如何在集群环境中安全地传递 Session 数据
直接回答:在集群环境中,为了确保用户状态在不同节点间一致,应使用 HttpSessionListener 或拦截器捕获 Session 创建和销毁事件,将关键数据序列化后存入分布式缓存(如 Redis),或者使用容器提供的 Session 复制功能。对于自定义对象的序列化,关键在于确保所有非瞬态字段都是可序列化的,并且不包含对特定服务器实例的硬编码引用。如果必须传递 Session 相关上下文,建议仅传递 Session ID 或经过序列化的核心属性集合,由目标节点根据 ID 从本地或共享存储重建 Session 上下文。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。

import java.io.Serializable;
import java.util.HashMap;
import java.util.Map;

public class SerializableSessionData implements Serializable {
    private static final long serialVersionUID = 1L;

    private Map<string object> attributes = new HashMap();

    // 从 HttpSession 中提取所有属性
    public static SerializableSessionData fromSession(javax.servlet.http.HttpSession session) {
        SerializableSessionData data = new SerializableSessionData();
        if (session != null) {
            java.util.Enumeration<string> names = session.getAttributeNames();
            while (names.hasMoreElements()) {
                String name = names.nextElement();
                Object value = session.getAttribute(name);
                // 简单起见,这里假设所有属性都可序列化
                // 实际生产中需检查 value 是否 Serializable
                if (value instanceof Serializable) {
                    data.attributes.put(name, value);
                }
            }
        }
        return data;
    }

    // 将数据写回 HttpSession
    public void applyToSession(javax.servlet.http.HttpSession session) {
        if (session != null) {
            for (Map.Entry<string object> entry : attributes.entrySet()) {
                session.setAttribute(entry.getKey(), entry.getValue());
            }
        }
    }

    public Map<string object> getAttributes() {
        return attributes;
    }
}</string></string></string></string>
这段代码提供了一个更通用的方案:SerializableSessionData。它封装了一个 Map 来存储从 HttpSession 中提取的所有可序列化属性。静态方法 fromSession 遍历 Session 属性,过滤掉不可序列化的值,并将它们存入内部 Map。方法 applyToSession 则可以将这些属性重新设置到新的 HttpSession 中。这种模式避免了直接序列化 Session 对象的问题,同时保留了数据的完整性。开发者可以在 Session 过期前或节点故障转移时调用 fromSession 保存状态,并在新的请求到达新节点时调用 applyToSession 恢复状态。需要注意的是,这种方法要求所有存储在 Session 中的业务对象都必须实现 Serializable 接口,否则需要在 fromSession 中进行过滤或转换。
反序列化后如何恢复与 Session 相关的业务逻辑
直接回答:反序列化后,由于 HttpSession 对象本身未被保存,其值为 null。开发者需要通过注入的 HttpServletRequest 或 HttpSession 工厂来获取当前的 Session 对象,然后将之前恢复的业务数据(如用户 ID)重新应用到当前上下文中。如果业务逻辑依赖于特定的 Session 属性,应在反序列化后立即执行一个初始化步骤,从持久化存储或当前请求中加载缺失的状态。切勿在反序列化过程中尝试访问旧的或无效的 Session 引用,这会导致空指针异常或逻辑错误。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


