






使用 npm ls 命令可以查看当前项目的依赖树结构。默认情况下,该命令会列出所有已安装的依赖及其版本信息,并通过缩进展示层级关系。若需查看特定包的依赖,可指定包名作为参数;若需排查版本冲突或幽灵依赖,可结合 --depth 参数限制显示深度或使用 --json 输出结构化数据。
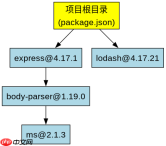
如何查看完整且扁平的依赖列表?
执行不带参数的 npm ls 将递归展开所有依赖项,形成一棵完整的树状图。对于大型项目,这可能导致输出过长,此时可通过 --depth=0 仅查看顶层直接依赖,或通过 --all 强制显示所有嵌套层级的依赖,包括那些被其他包间接引用的版本。此操作有助于快速定位项目直接引入的核心库及其确切版本。
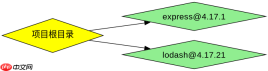
npm install express@4.17.1 lodash@4.17.21
npm ls --depth=0
预期结果:
- 顶层显示 express@4.17.1 和 lodash@4.17.21
- 不显示任何子依赖(如 body-parser 或 ms)
- 无错误提示,退出码为 0
如何识别并解决依赖版本冲突?
当多个包依赖同一库的不同版本时,npm ls 会在输出中标记出 UNMET PEER DEPENDENCY 或重复的包路径。通过运行 npm ls 可以聚焦查看特定包的依赖链,从而发现哪些上层包导致了版本分裂。例如,若 react-dom 依赖 react@16.0.0 而主项目安装的是 react@18.0.0,则会出现版本不一致警告。此时应检查 package.json 中的 peerDependencies 字段,并使用 npm install 重新解析以对齐版本。

使用Atmosphere构建通过WebSocket、SSE、gRPC、WebTransport、MCP、A2A和AG-UI流传输的JVM代理网关,并带有治理钩子。
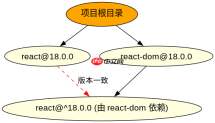
npm install react@18.0.0 react-dom@18.0.0
npm ls react
预期结果:
- 显示 react@18.0.0 作为根依赖
- 显示 react-dom@18.0.0 依赖 react@^18.0.0
- 无版本冲突标记
- 若手动安装 react@16.0.0 后再次运行,将出现 UNMET PEER DEPENDENCY 警告
基于 package-lock.json 中某个具体输入条件,npm ls 如何反映实际安装的依赖状态?
当 package-lock.json 存在但本地 node_modules 目录被删除或损坏时,npm ls 会尝试根据锁文件重建依赖树。如果锁文件中指定的某个依赖在注册表中已不存在或版本不可用,npm ls 将报错并停止解析后续依赖。例如,若锁文件中要求安装一个已被废弃的旧版 underscore,而该版本已从 npm registry 移除,则命令会失败。此时需更新 package.json 中的版本号并重新生成锁文件,才能恢复正常的依赖树查看功能。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





