






thunderbird 160.0与153.7.0esr都在2026年11月10日提供维护修复,但它们属于不同发布通道。选择时应先确认现有部署是常规发布版还是esr,再对照相应修复;esr用户无需仅为了这批修复就一律改装160.0。账号设置变化、邮件同步问题与安全修复也应分别理解,不能把整个更新列表都归为同一种故障。
160.0的账号设置变化意味着什么
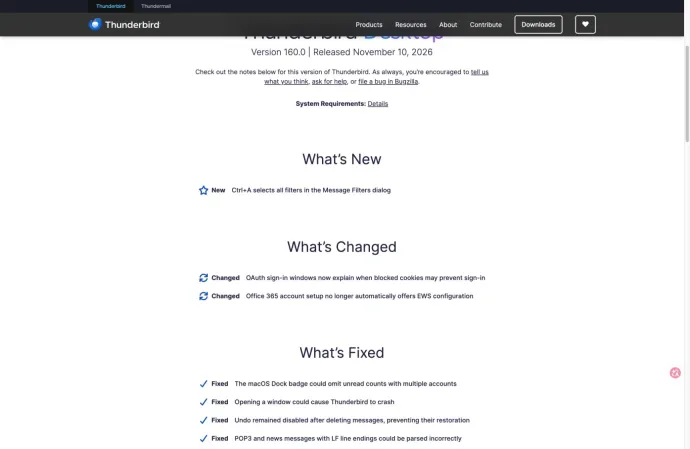
160.0的Office 365账号设置不再自动提供EWS配置,OAuth登录窗口会解释Cookie被阻断可能导致无法登录。前一项改变的是账号设置过程中的自动选项,后一项改善的是登录问题提示;发布说明没有因此宣布所有现有EWS账号立即失效,也没有承诺所有OAuth登录失败都由Cookie造成。
两者对应的判断维度不同:已有账号是否可用,需要看实际服务和配置;新账号设置看到什么选项,需要看当前设置流程;登录窗口提示则帮助理解具体认证失败条件。把这些现象混在一起,容易把提示改进误读成协议全面停用。
常规发布版修复哪些邮件与协作问题
160.0修复了IMAP保留策略可能误删较新邮件的问题,也修复打开窗口、更新邮件数据库时的崩溃。前者关系到邮件保留规则的执行对象,后两项属于应用稳定性;更新说明不能作为已经丢失邮件必然恢复的保证。
Exchange自动发现遇到另一邮件地址重定向时失败的问题得到修复。CardDAV方面涉及多行街道地址显示为空、部分服务器不支持的联系人保存格式,以及vCard 3.0联系人照片不能在其他客户端显示。日历则包括CalDAV提醒无法关闭或推迟等修复,适用范围需要按具体服务与症状区分。
153.7.0esr重点覆盖什么
ESR维护版153.7.0esr修复转发邮件时MP4附件可能被截断的问题,以及Exchange自动发现重定向失败。它还修复旧式IMAP标签修改未发送到服务器、刷新后恢复原状的情况;Linux下SMTP使用STARTTLS时Kerberos认证失败也在此次列表中。
这些修复带有明确前提。MP4附件问题限定于转发场景,标签问题涉及旧式IMAP标签同步,Kerberos问题限定Linux与STARTTLS的组合。不能把一项修复扩写成所有附件损坏、所有IMAP故障或全部平台认证问题都已经解决。
为什么不能只按版本数字决定切换通道
160.0与153.7.0esr的编号不同,并不表示ESR用户必须跨通道才能获得维护。两份发布说明都列出安全修复,但各自列出的功能与兼容性变化不同。组织应把既有发布通道、业务依赖和具体症状一起纳入更新评估,不能仅按较大的版本号做决定。
对照修复结果时,邮件收发、附件转发、账号认证、联系人与日历同步是不同检查对象;某一项恢复正常不证明所有场景都已验证。发布说明确认的是官方修复范围,不代表每套企业环境都完成了兼容测试,也不能推断旧邮件数据已经被自动恢复。
这批更新不能证明什么
兼容性修复不是统一的安全漏洞清单,安全修复也不等于每条功能问题都有对应CVE。160.0和153.7.0esr是这次事件的准确版本,不应把它们写成长期不变的“当前最新版”。理解两条通道各自修复的对象与限制,才有助于选择适合现有部署的维护方案。








