






在java日志记录中,绝对不要记录用户的敏感隐私数据(如密码、身份证号)、系统核心安全凭证(如数据库连接串中的密码)以及可能引发性能瓶颈的海量业务流水。具体做法是:在日志配置或代码层面过滤掉这些字段,使用占位符替代,并确保不将完整堆栈跟踪打印到生产环境的高频日志中。
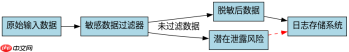
哪些敏感数据必须从日志中剔除
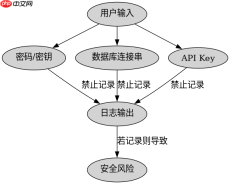
必须剔除的数据包括用户直接输入的隐私信息和系统内部的安全密钥。例如,登录接口的密码、支付场景的CVV码、数据库连接的JDBC URL中包含的明文密码,以及API Key。这些信息一旦落入日志文件,极易被未授权访问或日志聚合平台泄露,造成严重安全事故。
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class SensitiveDataExample {
    private static final Logger logger = LoggerFactory.getLogger(SensitiveDataExample.class);

    public void processLogin(String username, String password) {
        // 错误示范:直接记录密码
        // logger.info("User login: {} with password: {}", username, password);

        // 正确做法:过滤敏感信息,使用脱敏或占位符
        logger.info("User login attempt for user: {}", username);
        // 或者记录脱敏后的信息
        logger.debug("Processing credentials for user: {}, masked password: ****");
    }
}
上述代码展示了如何避免记录明文密码。在实际开发中,应确保所有涉及用户输入且包含敏感字段的日志语句,都经过脱敏处理或直接忽略该字段。对于数据库连接,建议使用环境变量或配置中心管理密码,并在日志输出时明确排除连接字符串的敏感部分。
如何避免日志性能瓶颈与堆栈溢出
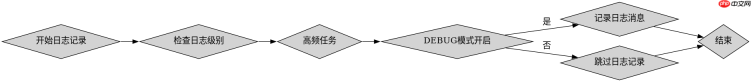
应避免在高频循环或关键路径中记录详细的调试信息,特别是完整的异常堆栈跟踪。频繁的I/O操作会显著降低应用吞吐量,而大量堆栈信息会迅速填满磁盘空间。正确的做法是使用条件日志记录,仅在必要时开启DEBUG级别,并限制堆栈输出的深度。

Java Development Man
下载
Java开发手册规约集合,基于阿里巴巴Java开发手册(嵩山版)。 涵盖7大维度:编程规约、异常日志、单元测试、安全规约、MySQL数据库、工程结构、设计规约。
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class PerformanceLogExample {
    private static final Logger logger = LoggerFactory.getLogger(PerformanceLogExample.class);

    public void highFrequencyTask() {
        // 错误示范:高频记录详细日志
        // for (int i = 0; i
<p>通过上述代码,我们可以看到如何在保证可追溯性的同时,减少对系统性能的影响。关键在于区分日志级别,并在高频场景中谨慎使用DEBUG和TRACE级别。对于异常处理,除非需要深入排查,否则不应频繁记录完整的堆栈跟踪。</p>
<h2>基于程序中某个输入、条件或结果的具体问题</h2><p>当程序输入包含特殊字符或空值时,日志记录可能会产生格式错误或信息丢失。例如,如果用户输入包含换行符或特殊SQL字符,直接记录可能导致日志解析失败或注入攻击。解决方法是在记录前对输入数据进行清洗或转义,确保日志内容的完整性和安全性。</p>
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


