






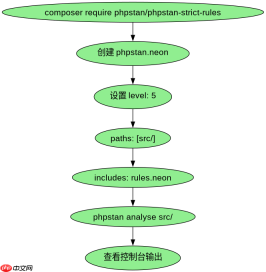
使用 phpstan 扫描项目中的危险调用,核心方法是配置 phpstan.neon 文件并启用对应的规则集。通过引入 phpstan/phpstan-strict-rules 包,可以自动检测如空值访问、未初始化变量等常见风险;若需更严格的检查,可进一步开启 phpstan.phpstan 或自定义规则。执行 vendor/bin/phpstan analyse src/ 即可输出详细报告。

如何配置基础规则集以捕获常见错误?
要捕获常见的运行时错误,最直接的方式是安装并启用 phpstan-strict-rules。该规则集包含了对数组访问、空值处理以及类型推断的严格检查。在 phpstan.neon 中,只需在 includes 部分引用它,并在 parameters 中设置合适的 level。通常从 5 级开始,既能发现大部分隐患,又不会因过于严苛而报错过多。
require-dev: { "phpstan/phpstan": "^1.10", "phpstan/phpstan-strict-rules": "^1.3" }
安装完成后,创建 phpstan.neon 配置文件。以下是一个基础配置示例,它包含了严格规则并指定了扫描路径:
parameters:
    level: 5
    paths:
        - src/
    checkMissingIterableValueType: false
    reportMaybesInMethodSignatures: true
includes:
    - vendor/phpstan/phpstan-strict-rules/rules.neon
运行命令后,PHPStan 会遍历 src/ 目录下的所有 PHP 文件。如果发现类似 $array['key'] 但未检查键是否存在的情况,它会标记为潜在的空指针异常。这种配置能立即提升代码的安全性,无需编写额外代码。
如何针对特定函数调用进行深度分析?
除了通用规则,针对特定危险函数(如 file_get_contents 或 exec)的分析需要依赖 phpstan/phpstan 的核心类型系统。可以通过配置 checkGenericClassInGenericLowerBound 和启用 inferNullables 来增强对参数类型的推断。对于第三方库,可能需要提供 stubFiles 以确保类型定义准确。


// Example of a dangerous call that PHPStan can detect
$result = file_get_contents($path);
// If $path is null, this might fail or return false unexpectedly
if ($result === false) {
    // Handle error
}
在上述代码中,如果 $path 的类型未被正确推断为字符串,PHPStan 可能会发出警告。通过在 phpstan.neon 中设置 reportMaybesInMethodSignatures: true,可以更细致地控制这些警告的输出。此外,对于自定义的危险函数,可以使用 functionCall 规则进行定制。
如何处理扫描结果中的误报与忽略项?
在实际项目中,完全消除所有警告可能不现实。此时,可以使用 @phpstan-ignore-next-line 注释来暂时忽略特定的误报。例如,当某个函数返回值的类型在静态分析中无法确定,但开发者确信其安全性时,可以添加此注释。另一种方法是在 phpstan.neon 中使用 ignoreErrors 列表,匹配特定的错误消息模式。
// @phpstan-ignore-next-line
$unsafeValue = getUnsafeData();
这种方法虽然有效,但应谨慎使用,以免掩盖真正的错误。建议定期审查忽略项,确保它们确实是误报。通过这种方式,可以在保持代码安全性的同时,提高开发效率。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





