






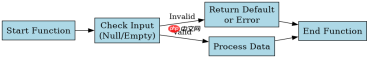
使用早期返回(early return)替代深层嵌套的核心做法是在函数入口处处理异常、空值或非法条件,一旦满足这些前置条件就直接 return 结束函数,从而避免后续代码进入深层的 if-else 块。具体操作是将原本包裹在内部的条件判断提取到函数顶部,并反转其逻辑判断方向,这样主逻辑就能保持扁平化结构。若存在多个互斥的终止条件,按优先级依次排列这些检查语句即可。
如何处理空值输入以避免嵌套
当函数接收可能为 null 或 undefined 的对象时,直接在函数第一行进行非空检查是最常见的扁平化手段。如果输入无效,立即返回默认值或抛出错误,后续代码无需再关心输入是否存在,从而消除了最内层的判空逻辑。
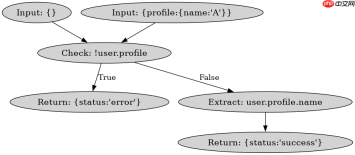
function processUser(user) {
  if (!user || !user.profile) {
    return { status: 'error', message: 'Invalid user' };
  }

  // 此时可以确信 user.profile 存在
  const name = user.profile.name;
  return { status: 'success', name };
}
对于上述代码,若传入 {},输出为 { status: 'error', message: 'Invalid user' };若传入 { profile: { name: 'Alice' } },输出为 { status: 'success', name: 'Alice' }。
如何简化多层权限校验逻辑
在处理需要多重权限验证的场景中,传统写法往往会导致层层缩进。通过早期返回,可以将每个权限检查独立成行,只要某一项不满足就立刻退出,使得核心业务逻辑与权限检查解耦,且所有检查都在同一层级展开。

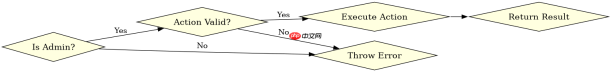
function executeAdminTask(user, action) {
  if (user.role !== 'admin') {
    throw new Error('Access denied');
  }

  if (!action || typeof action.execute !== 'function') {
    throw new Error('Invalid action');
  }

  // 核心执行逻辑
  return action.execute();
}
当调用 executeAdminTask({ role: 'user' }, {}) 时,程序会在第一个检查处抛出 Error: Access denied,不会执行后续代码。当调用 executeAdminTask({ role: 'admin' }, { execute: () => 'done' }) 时,返回字符串 'done'。
基于用户角色为 guest 时的具体行为是什么
在上述权限校验的代码示例中,如果传入的用户对象角色(role)属性值为 'guest',由于不满足第一个条件 user.role !== 'admin' 的反转逻辑(即 guest 不是 admin),函数会直接抛出异常 Error: Access denied。这意味着 guest 用户无法访问任何受保护的管理功能,且不会触发任何后续的动作执行或日志记录。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





