






使用 @controlleradvice 结合 @exceptionhandler 可以统一捕获加密存储异常。具体做法是定义一个全局异常处理类,在方法上指定要捕获的异常类型(如 encryptionexception),并在方法内部返回统一的错误响应结构。这样当业务层抛出加密相关的异常时,spring boot 会自动拦截并执行该处理方法,避免程序崩溃或暴露敏感堆栈信息。

如何定义全局异常处理器类
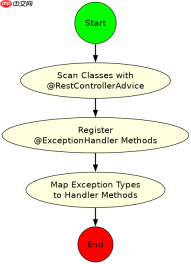
通过继承 ResponseEntityExceptionHandler 或直接使用 @RestControllerAdvice 注解即可创建全局处理器。核心在于编写一个被 @ExceptionHandler 标记的方法,该方法接收具体的异常对象作为参数。当应用启动时,Spring 会扫描所有带有 @RestControllerAdvice 的类,并将它们注册为全局异常拦截器。一旦控制器中发生指定的异常,框架就会调用对应的方法进行处理。
package com.example.demo.exception;

import org.springframework.http.HttpStatus;
import org.springframework.http.ResponseEntity;
import org.springframework.web.bind.annotation.ExceptionHandler;
import org.springframework.web.bind.annotation.RestControllerAdvice;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler(EncryptionException.class)
    public ResponseEntity<string> handleEncryptionError(EncryptionException ex) {
        // 记录日志,不打印详细堆栈以防泄露
        System.err.println("Encryption failed: " + ex.getMessage());
        return ResponseEntity.status(HttpStatus.INTERNAL_SERVER_ERROR)
                .body("Data encryption storage failed: " + ex.getMessage());
    }
}</string>
上述代码定义了一个名为 GlobalExceptionHandler 的类。它使用了 @RestControllerAdvice 注解,表明这是一个针对 REST 接口的全局异常处理器。其中 handleEncryptionError 方法专门处理 EncryptionException。当任何 Controller 抛出此异常时,该方法会被触发,返回 HTTP 500 状态码和自定义的错误消息字符串。这种机制确保了异常不会直接透传给前端,而是被转换为标准的 JSON 或文本响应。
如何在业务层抛出加密异常
在 Service 层进行数据加密存储时,需要显式捕获底层加密库可能抛出的运行时异常,并将其包装为自定义的业务异常 EncryptionException。这样做的好处是将技术细节与业务逻辑解耦,同时让全局异常处理器能够准确识别并处理这类特定错误。如果直接抛出底层异常,可能会因为类型不匹配而导致全局处理器无法捕获,或者返回过于底层的错误信息。


package com.example.demo.service;

import org.springframework.stereotype.Service;

@Service
public class DataStorageService {

    public void saveEncryptedData(String rawData) {
        try {
            // 模拟加密操作,实际场景中可能调用 AESUtil.encrypt()
            String encrypted = encrypt(rawData);
            System.out.println("Stored encrypted data: " + encrypted);
        } catch (Exception e) {
            // 将通用异常转换为自定义加密异常
            throw new EncryptionException("Failed to encrypt data for storage", e);
        }
    }

    private String encrypt(String data) {
        if (data == null || data.isEmpty()) {
            throw new IllegalArgumentException("Data cannot be empty");
        }
        // 模拟加密失败场景
        if (data.contains("FAIL")) {
            throw new RuntimeException("Simulated encryption error");
        }
        return "encrypted_" + data;
    }
}

// 自定义异常类
package com.example.demo.exception;

public class EncryptionException extends RuntimeException {
    public EncryptionException(String message, Throwable cause) {
        super(message, cause);
    }
}
在 DataStorageService 中,saveEncryptedData 方法尝试对数据进行加密。如果 encrypt 方法内部发生错误(例如数据为空或模拟的加密失败),它会抛出 RuntimeException。此时,外层 catch 块捕获该异常,并重新抛出一个自定义的 EncryptionException。这个自定义异常继承了 RuntimeException,因此它是非检查型异常,不需要在方法签名中声明。当这个异常向上冒泡到 Controller 层时,之前定义的 GlobalExceptionHandler 中的 handleEncryptionError 方法就会捕获它,并返回友好的错误提示。这种分层处理方式使得异常管理更加清晰和可控。
当加密数据包含特殊字符时会发生什么
如果传入的数据包含导致加密算法失败的字符或格式,例如空字符串或特定的错误标记,全局异常处理器会捕获由业务层抛出的 EncryptionException。此时,系统不会返回原始的堆栈跟踪,而是返回预定义的错误消息。这保证了即使输入数据异常,API 依然能保持稳定的响应格式,防止前端因解析错误而崩溃。


