






通过检查请求文件的绝对路径是否以目标目录的绝对路径开头,可以强制限制文件下载范围。具体做法是在php脚本中获取用户传入的文件名,拼接基础目录路径,使用realpath()解析出物理绝对路径,并判断该路径是否以目标目录路径为前缀,若不符合则拒绝访问。

realpath()处理符号链接时如何影响路径校验
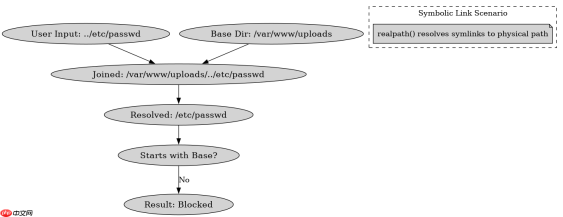
当指定目录包含符号链接时,realpath()会将路径解析为最终的物理位置,这可能导致基于字符串前缀的判断失效。例如,如果安全目录是/var/www/uploads,但实际存储路径通过软链接指向/data/files,直接比较前缀会误判。解决方法是确保基础目录本身也是物理路径,或者在比较前对两者都进行realpath()标准化处理,保证比较的是同一层级的物理路径。
<?php $baseDir = realpath('/var/www/uploads');
if ($baseDir === false) {
    die('Base directory not found');
}

$file = $_GET['file'] ?? '';
// 防止空文件名或路径遍历
if (empty($file) || strpos($file, '..') !== false) {
    die('Invalid file parameter');
}

$fullPath = $baseDir . DIRECTORY_SEPARATOR . $file;
$resolvedPath = realpath($fullPath);

// 关键检查:解析后的路径必须以基础目录开头
if ($resolvedPath === false || strpos($resolvedPath, $baseDir) !== 0) {
    die('Access denied: File outside allowed directory');
}

if (!is_file($resolvedPath)) {
    die('File not found');
}

header('Content-Type: application/octet-stream');
header('Content-Disposition: attachment; filename="' . basename($resolvedPath) . '"');
header('Content-Length: ' . filesize($resolvedPath));
readfile($resolvedPath);
?>
上述代码首先获取/var/www/uploads的物理路径,然后拼接用户输入的文件名。通过realpath()解析完整路径后,使用strpos检查解析后的路径是否严格以基础目录路径开头。如果用户尝试访问../../etc/passwd,realpath()会返回系统真实路径,该路径不会以/var/www/uploads开头,从而被拦截。此方法有效防御了目录穿越攻击。
如何验证相对路径输入导致的越权风险
即使使用了realpath(),如果基础目录配置错误或权限设置不当,仍可能存在风险。重点在于验证用户输入的相对路径在经过拼接和解析后,其最终落脚点是否仍在预期范围内。可以通过构造包含..的测试用例来验证逻辑是否正确拦截了非授权访问。

<?php // 测试用例模拟
$testCases = [
    'safe.txt',       // 正常文件
    '../secret.txt',  // 尝试跳出目录
    './safe.txt',     // 当前目录
    'subdir/../safe.txt' // 子目录回退
];

$baseDir = '/var/www/uploads';
foreach ($testCases as $file) {
    $fullPath = $baseDir . '/' . $file;
    $resolved = realpath($fullPath);

    if ($resolved === false) {
        echo "Input: $file -> Resolved: false (Blocked)\n";
    } elseif (strpos($resolved, $baseDir) === 0) {
        echo "Input: $file -> Resolved: $resolved (Allowed)\n";
    } else {
        echo "Input: $file -> Resolved: $resolved (Blocked - Outside Base)\n";
    }
}
?>
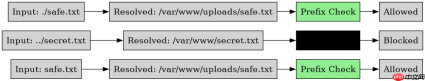
运行上述测试代码可以看到,对于'../secret.txt',realpath()会解析到上级目录,导致strpos检查失败,从而被阻止。而对于'./safe.txt'或'subdir/../safe.txt',解析后的路径仍然以/var/www/uploads开头,允许访问。这种基于物理路径前缀的检查比简单的字符串替换更可靠,因为它利用了操作系统的文件系统解析能力,避免了因手动处理..而可能遗漏的边缘情况。
当文件位于不同挂载点时如何保持安全限制
如果上传目录和实际存储目录位于不同的文件系统挂载点,realpath()依然能正确解析路径,因为它是基于inode和目录结构的逻辑解析,而非挂载点语义。只要基础目录变量指向的是正确的起始挂载点下的路径,且用户无法控制基础目录的值,安全性就能得到保障。关键在于确保$baseDir是通过realpath()获取的常量或配置值,而不是用户可控的输入。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





