






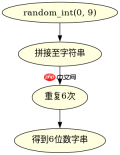
生成6位数字验证码的核心做法是随机选取0到9之间的数字并拼接成字符串。具体实现时,可以使用php内置的 random_int() 函数来确保生成的数字具有密码学安全性,避免使用不安全的 rand() 或 mt_rand()。通过循环6次或生成一个6位的整数范围值,可以稳定得到符合要求的验证码字符串。
如何安全地生成随机数字序列
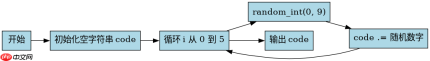
使用 random_int() 函数是生成此类验证码的最佳实践,因为它能产生加密安全的伪随机数。该函数接受最小值和最大值作为参数,能够均匀分布地返回指定范围内的整数。在生成6位验证码时,我们可以选择两种主要策略:一种是循环调用6次获取单个数字,另一种是直接生成一个介于100000到999999之间的整数。前者逻辑更直观,后者在处理上更为简洁。无论哪种方式,关键在于确保每一位都是独立的随机结果,且首位不为零(如果视为数值)或允许为零(如果视为字符串)。为了代码的可读性和通用性,通常推荐采用循环拼接的方式,这样能明确控制每一位的来源。
$code = "";
for ($i = 0; $i <p>上述代码片段展示了最基础的实现逻辑。首先初始化一个空字符串 <code>$code</code>。接着进入一个执行6次的循环。在每次迭代中,<code>random_int(0, 9)</code> 会生成一个0到9之间的整数,并通过点号操作符追加到 <code>$code</code> 末尾。最终输出的 <code>$code</code> 即为所需的6位数字验证码。这种方法的优点是逻辑清晰,易于扩展为包含字母的复杂验证码。需要注意的是,<code>random_int()</code> 是PHP 7.0及以上版本引入的函数,如果在旧版本环境中运行,需要降级使用 <code>mt_rand()</code>,但需知晓其安全性较低。</p><h2>如何将随机数转换为固定长度的字符串</h2><p>除了循环拼接,还可以利用字符串格式化或数学运算将随机数转化为固定长度的字符串。例如,直接生成一个100000到999999之间的随机整数,然后将其强制转换为字符串。这种方法避免了循环开销,但在处理前导零的情况时需要额外注意,因为整数 <code>012345</code> 会被存储为 <code>12345</code>,导致长度不足6位。因此,更稳健的做法是使用 <code>sprintf()</code> 或 <code>str_pad()</code> 对生成的随机数进行补零处理。或者,直接使用 <code>random_int()</code> 生成每一位的数字并拼接,如前所述,这是最不容易出错的方式。另一种思路是生成一个0到999999之间的随机数,然后使用 <code>str_pad($num, 6, "0", STR_PAD_LEFT)</code> 确保其长度为6位,左侧不足则补零。这种方式在性能上略优于循环,但代码可读性稍差。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站"><img
														src="https://img.php.cn/upload/skill/000/000/081/179040786932301.jpg" alt="btpanel phpsite 宝塔面板PHP网站" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站" class="overflowclass">btpanel phpsite 宝塔面板PHP网站</a>
													<p class="overflowclass">宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill5233" title="btpanel phpsite 宝塔面板PHP网站" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><p><img src="https://img.php.cn/upload/article/001/503/042/179461554740650.png?x-oss-process=image/resize,p_40" alt="php怎么生成6位数字验证码"></p><pre class="brush:php;toolbar:false;">$num = random_int(0, 999999);
$code = str_pad((string)$num, 6, "0", STR_PAD_LEFT);
echo $code;
这段代码展示了第二种实现路径。首先,random_int(0, 999999) 生成一个最大为6位数的随机整数。接着,将其转换为字符串类型。最后,str_pad() 函数检查字符串长度,如果小于6,则在左侧填充字符 "0",直到长度达到6。例如,若生成的随机数为 123,转换后为 "123",填充后变为 "000123"。这种方法同样依赖于 random_int() 的安全性。在实际应用中,开发者应根据项目对性能的具体要求和代码维护的便利性来选择合适的方法。对于大多数Web应用而言,两种方法的性能差异微乎其微,循环拼接法因其直观性而更受青睐。
验证码生成后如何处理会话状态
生成验证码只是第一步,实际应用中必须将其与用户会话关联,以便后续验证。通常的做法是将生成的验证码字符串存储在服务器端的Session中,同时将验证码展示给用户。当用户提交表单时,后端接收用户输入的验证码,并与Session中存储的值进行比对。为了防止重放攻击和暴力破解,还需要设置验证码的过期时间。在PHP中,可以通过 $_SESSION['captcha'] = $code; 将生成的验证码存入Session。在验证环节,使用 if ($_POST['captcha'] === $_SESSION['captcha']) 进行严格匹配。此外,建议在生成验证码后销毁之前的Session数据或更新Session ID,以增强安全性。这一过程确保了验证码的一次性和时效性,是构建安全登录或注册流程的关键环节。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





