






在 javascript 表单事件处理中,限制输入只能为密码强度通常通过实时监听 input 事件并结合正则表达式或逻辑判断来实现。具体做法是获取输入框的值,使用正则表达式检测其是否包含大写字母、小写字母、数字及特殊字符中的至少两种组合,若不符合预设的强度规则(如长度不足或字符类型单一),则阻止提交或提示用户修改。这样可以在用户输入的同时即时反馈密码强度,确保最终提交的密码符合安全要求。

如何实时检测输入内容的字符类型
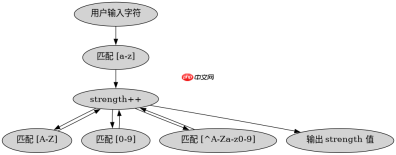
要实时检测输入内容,需要绑定 input 事件到目标元素上。在事件回调中,读取 value 属性,并利用正则表达式分别匹配大写、小写、数字和特殊字符。通过统计匹配到的类型数量,可以初步判断输入的多样性。例如,如果只匹配到小写字母,说明强度较低;如果同时匹配到大写和数字,强度则较高。这种方法不依赖外部库,纯原生 JS 即可实现高效检测。
const passwordInput = document.getElementById('password');

passwordInput.addEventListener('input', function(e) {
    const val = e.target.value;
    let strength = 0;
    if (/[a-z]/.test(val)) strength++;
    if (/[A-Z]/.test(val)) strength++;
    if (/[0-9]/.test(val)) strength++;
    if (/[^A-Za-z0-9]/.test(val)) strength++;

    // 根据 strength 值更新 UI 或内部状态
    console.log('Current Strength Score:', strength);
});
上述代码展示了基本的检测逻辑。当用户在 ID 为 password 的输入框中输入时,每次按键都会触发回调。代码分别检查四种字符集,每命中一种,strength 变量加一。最终输出的分数范围是 0 到 4,开发者可根据此分数决定后续操作,如禁用提交按钮或显示强度条。
如何结合长度限制强化密码策略
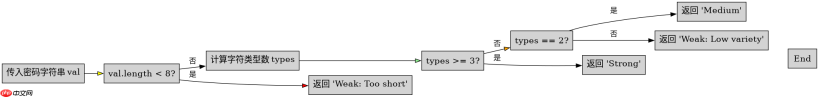
仅靠字符类型多样性不足以保障安全,必须引入长度限制。通常在检测到字符类型后,进一步检查字符串长度。例如,规定密码长度至少为 8 位,且必须包含至少三种字符类型。在事件处理中,可以将长度判断与类型判断合并。如果长度不足,直接判定为弱密码,无论字符类型如何。这种组合策略能有效防止短而复杂的密码或长但单一的密码。

function checkPasswordPolicy(val) {
    if (val.length = 3) return 'Strong';
    if (types === 2) return 'Medium';
    return 'Weak: Low variety';
}

// 在 input 事件中调用
passwordInput.addEventListener('input', (e) => {
    const result = checkPasswordPolicy(e.target.value);
    console.log(result);
});
这段代码将逻辑封装为 checkPasswordPolicy 函数。首先检查长度,若不满足直接返回弱密码提示。接着计算字符类型数,根据数量返回不同强度的字符串。在实际应用中,可以将返回值映射到 CSS 类名,以改变进度条颜色或文字样式,从而提供直观的视觉反馈。
基于输入值为空时的默认行为是什么
当输入框为空时,即 value 长度为 0,上述逻辑会如何处理?在 checkPasswordPolicy 函数中,长度检查会立即捕获这种情况,因为 0 小于 8,所以会返回 'Weak: Too short'。这意味着即使没有输入任何字符,系统也会明确判定其为弱密码,而不是忽略或报错。这种设计确保了初始状态下密码强度指示器处于最低级别,引导用户开始输入。若需区分“未输入”和“输入了但弱”,可在长度检查前增加对空字符串的特判,返回空或特定占位符,但在大多数 UX 设计中,直接显示弱密码更为直观,能持续激励用户完善输入。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





