






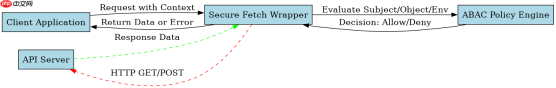
在 javascript 中实现接口请求结果的 abac(基于属性的访问控制)策略,核心做法是在 fetch 请求完成后拦截响应数据,提取请求上下文中的属性(如用户角色、资源类型、操作时间),然后调用一个评估函数判断是否允许访问。具体实现通常涉及封装一个自定义的 fetch 方法,该方法内部先发起网络请求,获取 json 响应后,将响应体与当前会话的属性对象传入策略引擎,只有当引擎返回 true 时,才将数据返回给调用者,否则抛出错误或返回空值。
如何构建 ABAC 策略评估引擎
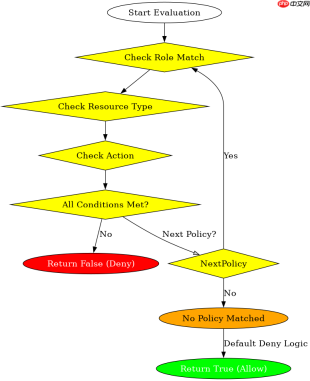
ABAC 引擎需要接收三个关键输入:主体属性(Subject)、环境属性(Environment)和资源/操作属性(Object/Action)。评估过程通过遍历预定义的策略规则集,检查这些属性是否满足特定的逻辑条件(如相等、包含、范围比较)。如果所有匹配的规则都判定为允许,则返回 true;若遇到任何拒绝规则,则立即返回 false。这种机制允许细粒度的控制,例如仅允许在特定时间段内访问特定类型的资源。
// abacEngine.js
const POLICIES = [
  {
    id: 'policy-1',
    effect: 'Allow',
    conditions: {
      subject_role: ['admin', 'editor'],
      resource_type: 'document',
      action: 'read'
    }
  },
  {
    id: 'policy-2',
    effect: 'Deny',
    conditions: {
      subject_role: 'guest',
      resource_type: 'sensitive_data'
    }
  }
];

function evaluatePolicy(subject, resource, action) {
  let isAllowed = null; // Null means no policy matched yet

  for (const policy of POLICIES) {
    const matches = Object.keys(policy.conditions).every(key => {
      const expected = policy.conditions[key];
      let actual;
      if (['subject_role'].includes(key)) actual = subject[key];
      else if (['resource_type'].includes(key)) actual = resource[key];
      else if (['action'].includes(key)) actual = action;

      if (Array.isArray(expected)) {
        if (!expected.includes(actual)) return false;
      } else {
        if (actual !== expected) return false;
      }
      return true;
    });

    if (matches) {
      if (policy.effect === 'Deny') return false;
      if (policy.effect === 'Allow') isAllowed = true;
    }
  }

  // Default deny if no allow policy matched
  return isAllowed === true;
}
如何在 Fetch 拦截器中集成策略检查
为了实现透明的 ABAC 保护,我们需要创建一个高阶函数或包装器来替代原生的 fetch。这个包装器负责收集当前的用户属性和目标资源信息,发起请求后,解析响应体,并将这些信息传递给上述的评估引擎。如果评估失败,包装器应阻止数据向上传递并抛出异常,从而确保未授权的数据永远不会被业务逻辑使用。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型

// secureFetch.js
async function secureFetch(url, options = {}) {
  // 1. Gather Context Attributes
  const subject = { role: getCurrentUser().role }; // Mock context
  const resourceType = extractResourceTypeFromUrl(url);
  const action = options.method || 'GET';

  // 2. Check Policy BEFORE fetching data (Optional optimization)
  // Note: In strict ABAC, sometimes you need to fetch to get object attributes.
  // Here we assume static resource type for URL-based check.
  if (!evaluatePolicy(subject, { type: resourceType }, action)) {
    throw new Error('Access Denied by ABAC Policy');
  }

  // 3. Perform Request
  const response = await fetch(url, options);
  const data = await response.json();

  // 4. Post-fetch Attribute Check (if dynamic attributes exist in response)
  // Example: Check if the specific document ID belongs to user's department
  if (data.department && data.department !== subject.department) {
     throw new Error('Access Denied: Resource Ownership Mismatch');
  }

  return data;
}

function extractResourceTypeFromUrl(url) {
  const parts = url.split('/');
  return parts[parts.length - 2] || 'unknown';
}
如何处理动态资源属性导致的策略冲突
当 ABAC 策略依赖于从 API 响应中才能获取的动态属性(例如,返回的数据中包含具体的“部门”字段,而策略要求用户必须属于该部门)时,简单的预检会失效。此时,必须在获取到完整的 JSON 响应后,再次提取响应体内的属性,并将其加入评估上下文。如果二次评估结果为拒绝,则需要丢弃已获取的数据并抛出错误,这在语义上相当于回滚了这次读取操作,保证了数据的安全性。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





