






thinkphp8 防止 sql 注入的核心做法是全面使用查询构造器或模型方法,严禁在 where 条件中拼接用户输入。系统底层通过 pdo 预处理机制自动处理参数绑定,确保传入的值仅作为数据而非可执行 sql 片段。只要避免直接使用字符串拼接生成 sql 语句,即可从根本上杜绝此类注入风险。

如何安全地构建动态查询条件
在 ThinkPHP8 中,应使用数组形式或闭包来传递查询条件,而不是拼接字符串。例如,当需要根据多个可选参数过滤数据时,可以构建一个条件数组并传递给 where 方法。这种方式下,框架会自动为每个值生成占位符并进行安全绑定,无论输入内容包含何种特殊字符,都不会改变 SQL 的结构。
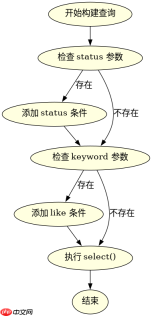
$condition = [];
if ($input['status'] !== null) {
    $condition['status'] = $input['status'];
}
if ($input['keyword']) {
    $condition['name|title'] = ['like', '%' . $input['keyword'] . '%'];
}
$result = Db::name('articles')->where($condition)->select();
上述代码中,$input['keyword'] 即使包含单引号或 SQL 关键字,也会被安全地转义并作为字符串值处理。返回的结果集类型取决于调用的是 select()(返回集合)还是 find()(返回单个数组),且所有字段值均经过类型转换和清洗。
如何处理复杂的多表关联查询
对于涉及多表关联的场景,同样推荐使用链式调用和数组条件,避免手动编写 JOIN 语句中的 WHERE 子句。可以使用 join 方法指定关联表,并通过 where 方法继续追加条件。这种写法不仅清晰,而且能确保所有参与查询的变量都经过预处理。若必须使用原生 SQL,应使用 query 或 execute 方法的参数绑定功能,将变量作为第二个参数传入,而不是直接嵌入字符串。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

$data = Db::name('articles')
    ->alias('a')
    ->join('categories c', 'a.category_id = c.id')
    ->where('c.status', 1)
    ->where('a.title', 'like', '%' . $search_term . '%')
    ->field('a.id, a.title, c.name as category_name')
    ->select();
在此示例中,$search_term 被安全地绑定到 LIKE 查询中。返回的数据结构是一个二维数组,每个元素代表一行记录,包含指定的字段名。如果未找到匹配项,select() 将返回空集合,而不会抛出异常。这种处理方式确保了即使在复杂关联下,数据的安全性依然得到保障。
当输入包含特殊字符如单引号时会发生什么
当用户输入的关键词包含单引号、双引号或反斜杠等特殊字符时,ThinkPHP8 的查询构造器会自动对其进行转义。例如,若输入为 O'Brien,框架会将其转换为 O''Brien 或根据数据库驱动进行相应的转义处理,使其成为合法的字符串值。这一过程由 PDO 预处理语句自动完成,开发者无需手动调用任何转义函数。最终生成的 SQL 语句中,该值会被包裹在引号内,作为普通文本参与比较,而不会被解析为 SQL 语法的一部分。因此,即使用户尝试注入恶意代码,也会因被当作数据处理而无法执行。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





