






在 symfony 8.2 中,让未登录用户跳转到指定登录页的核心做法是配置防火墙(firewall)的 login_path 和 check_path,并确保目标路由被标记为公开访问。当用户访问受保护的资源时,如果身份验证失败或会话过期,防火墙会自动拦截请求并重定向到 login_path 指定的 url。
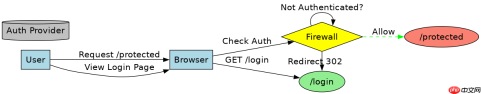
如何配置防火墙以重定向到自定义登录页?
要生效重定向,必须在 security.yaml 中定义至少一个防火墙,并设置 login_path 指向你的登录页面路由。同时,必须通过 access_control 或防火墙的 pattern 明确哪些路径需要认证。如果登录页面本身没有被正确配置为允许匿名访问,会导致循环重定向错误。
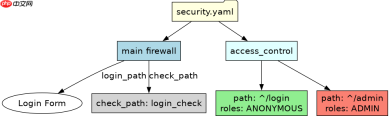
security: firewalls: main: pattern: ^/ login_path: login check_path: login_check entry_point: form_login # 或者使用 stateless: true 配合 API 令牌 access_denied_handler: App\Security\AccessDeniedHandler access_control: - { path: ^/admin, roles: ROLE_ADMIN } - { path: ^/login, roles: IS_AUTHENTICATED_ANONYMOUSLY }
上述配置中,login_path: login 告诉 Symfony 当用户未认证时,将其重定向到名为 login 的路由。 check_path: login_check 定义了处理登录表单提交的路径。 access_control 中的第二行确保 /login 路径对所有人开放,否则 Symfony 会尝试再次重定向,导致死循环。运行 php bin/console debug:router 可以确认路由名称是否与配置一致。
如何处理登录失败后的返回逻辑?
当用户在登录页输入错误凭证后,系统通常会重新显示登录表单并附带错误信息。为了优化用户体验,可以在重定向到登录页时保留用户原本想访问的目标 URL,这样登录成功后可以直接跳回原页面。这通过 target_path 参数实现,但需要注意安全配置以防止开放重定向漏洞。

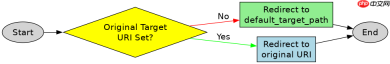
security: firewalls: main: form_login: login_path: login check_path: login_check enable_csrf: true # 可选:指定登录成功后的默认跳转路径 default_target_path: dashboard # 可选:始终重定向到最初请求的页面(需确保安全) always_use_default_target_path: false
在 form_login 配置中,always_use_default_target_path: false 是默认行为,意味着如果用户直接访问 /login,登录后会去 dashboard;但如果用户是从 /admin 被踢到 /login 的,登录成功后会回到 /admin。这种机制依赖于 Symfony 内部存储了原始请求 URI。开发者应确保 default_target_path 指向一个安全的、无需特殊权限即可访问的路由,避免敏感数据泄露。
基于程序中某个输入、条件或结果的具体问题
如果在配置中忘记将 /login 路由加入 access_control 的匿名访问列表,或者防火墙的 pattern 没有覆盖到登录路径,程序会出现“最大重定向次数过多”的错误。这是因为 Symfony 试图保护 /login 页面,要求用户登录,而用户未登录又被重定向到 /login,形成无限循环。解决此问题的关键是显式授予 IS_AUTHENTICATED_ANONYMOUSLY 角色给登录相关的路径。


