






thinkphp的runtime目录成为日志拿shell的温床,核心原因在于其默认配置下允许将包含恶意代码的日志内容直接写入可执行的.php文件,且web服务器通常对该目录下的文件具有执行权限。攻击者通过构造特殊的请求参数(如user-agent或自定义header),触发框架记录日志,从而在runtime目录下生成带有后门代码的php文件,最终实现远程代码执行。

日志文件是如何被写入恶意PHP代码的?
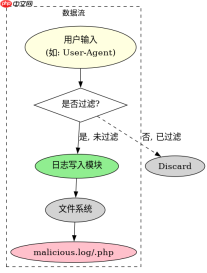
当ThinkPHP接收到包含特殊字符或恶意Payload的请求时,如果未正确过滤,这些内容会被框架的日志组件捕获并写入日志文件。由于ThinkPHP某些版本默认将日志文件名设置为时间戳加随机数,但扩展名可能为.log或直接为.php(取决于具体版本和配置),攻击者可以控制日志内容。更关键的是,如果Web服务器配置允许解析runtime目录下的.php文件,那么写入的恶意代码就能被执行。
<?php // 模拟ThinkPHP日志写入过程
$logContent = "<?php phpinfo(); // Malicious Code injected via User-Agent";
$filePath = './runtime/log/' . date('Y-m-d') . '.log';
file_put_contents($filePath, $logContent);
// 假设Web服务器配置了.php解析器,且runtime目录可访问
// 此时访问该日志文件即可执行phpinfo()
上述代码展示了恶意内容如何被写入日志文件。在实际攻击中,攻击者通过HTTP请求头注入这段代码,框架将其记录后,文件即包含可执行PHP代码。
为什么Web服务器会执行runtime目录下的日志文件?
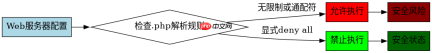
这主要与Web服务器的目录权限和MIME类型配置有关。在许多部署环境中,runtime目录是应用运行时生成的临时文件存放处,为了便于调试或自动清理,管理员可能未对其设置严格的访问限制。如果Web服务器(如Nginx或Apache)配置了全局的.php解析规则,或者runtime目录被错误地赋予了执行权限,那么任何以.php结尾的文件都会被当作脚本执行。即使日志文件扩展名为.log,如果攻击者能重命名或利用框架特性使其变为.php,或者服务器配置了通配符解析,风险依然存在。

# Nginx配置示例:错误地将runtime目录下的所有文件都尝试解析为PHP
location /runtime/ {
    try_files $uri $uri/ /index.php?$query_string;
    # 如果没有正确的限制,可能导致非.php文件被误解析或绕过
}
# 正确做法应明确禁止执行runtime下的.php文件
location ~ ^/runtime/.*\.php$ {
    deny all;
}
这段Nginx配置展示了潜在的风险点。如果未显式禁止runtime目录下的.php文件执行,攻击者生成的后门文件就可能被调用。正确的配置应该明确拒绝对该目录下.php文件的访问。
基于程序中某个输入、条件或结果的具体问题
在ThinkPHP 5.x及更早版本中,如果启用了“关闭路由”模式或未启用严格的路由检查,攻击者可以通过构造特定的URL路径,直接访问到框架的入口文件或控制器方法,进而触发日志记录逻辑。例如,通过访问`/index.php?s=/Index/index`这样的路径,如果存在漏洞,可能会直接导致日志文件中写入恶意代码。此外,如果应用程序没有对日志内容进行 sanitization(净化),那么任何用户可控的输入都可能成为注入点。因此,修复方案包括升级至最新版本、禁用不必要的日志功能、严格限制runtime目录的访问权限,以及对所有用户输入进行严格的过滤和转义。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





