






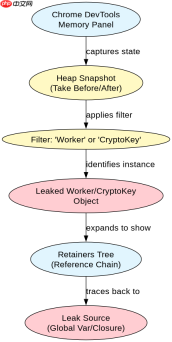
检测 workercrypto 内存泄漏的核心方法是使用 chrome devtools 的 memory 面板进行 heap snapshot 对比,并重点检查 worker 实例及其关联的 cryptokey 是否被意外保留。具体做法是:在应用运行前后分别抓取堆快照,通过过滤 worker 或 cryptokey 查找未释放的对象,并追踪其引用链(retainers)以定位持有引用的全局变量、闭包或事件监听器。若发现 worker 对象未被终止或密钥材料未正确清理,即可确认为泄漏源。
如何识别 Worker 和 CryptoKey 的残留实例
识别残留实例的关键在于利用 DevTools 的筛选功能直接定位未被垃圾回收的对象。在 Memory 面板中,选择 Heap snapshot 模式,分别在正常状态和疑似泄漏状态下拍摄快照。随后在 Filter 栏输入 Worker 或 CryptoKey,观察数量变化。如果 Worker 实例数量持续增加且未归零,说明 worker.terminate() 未被调用或存在强引用阻止了销毁。对于 CryptoKey,虽然它通常不直接暴露为全局变量,但如果其所属的 Worker 未销毁,密钥数据也会随之驻留内存。通过点击这些对象的 Retainers 标签页,可以查看是谁在引用它们,常见的泄漏点包括未移除的全局数组、未解绑的事件监听器或长时间存在的闭包。
// worker-leak-demo.js
const workers = [];

function startWorker() {
  const worker = new Worker('crypto-worker.js');
  // 错误示范:将 worker 引用存入全局数组,但未提供终止机制
  workers.push(worker);

  worker.onmessage = (e) => {
    console.log('Result:', e.data);
    // 假设任务完成,但忘记 terminate()
  };
}

// 模拟多次调用导致泄漏
startWorker();
startWorker();
startWorker();

// 在 DevTools Console 中执行以下代码可验证泄漏:
// 1. 拍摄 Heap Snapshot
// 2. 过滤 'Worker',查看实例数
// 3. 检查 Retainers 找到 'workers' 数组
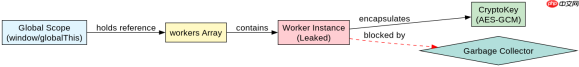
上述代码演示了典型的泄漏场景:workers 数组作为全局变量持有了 Worker 实例的引用。即使 Worker 内部任务结束,只要数组中存在引用,JavaScript 引擎的垃圾回收器就不会回收该 Worker 及其关联的加密上下文。在排查时,只需在 Memory 面板中确认 workers 数组是否持续增长,即可快速定位问题。
如何追踪 CryptoKey 的引用链以定位泄漏源头
追踪 CryptoKey 的引用链需要深入分析 Worker 内部的通信机制和外部依赖。由于 CryptoKey 本身不能序列化,它通常存在于 Worker 的内部作用域或通过 postMessage 传递的 ArrayBuffer 间接关联。当 Worker 泄漏时,其内部的 CryptoKey 也会泄漏。因此,追踪的重点是 Worker 的引用链。在 DevTools 中选中泄漏的 Worker 对象,展开 Retainers 树,寻找从全局对象(如 window 或 globalThis)到该 Worker 的路径。常见路径包括:全局事件总线、单例服务类、或未清理的定时器回调。此外,检查 Worker 的 onerror 和 onmessage 处理器是否绑定了外部闭包,这些闭包可能捕获了包含密钥数据的局部变量,从而形成隐式引用链。

// crypto-worker.js
self.onmessage = async (e) => {
  const { operation, keyData } = e.data;
  let key;

  if (operation === 'generate') {
    key = await crypto.subtle.generateKey({
      name: 'AES-GCM',
      length: 256
    }, true, ['encrypt', 'decrypt']);
  }

  // 关键:key 仅在当前作用域内有效
  // 如果此处没有将 key 存储在全局或返回给主线程,
  // 函数结束后 key 应被回收,前提是 Worker 本身被终止
  self.postMessage({ status: 'done' });
};

// 主线程中确保终止 Worker
// worker.terminate();
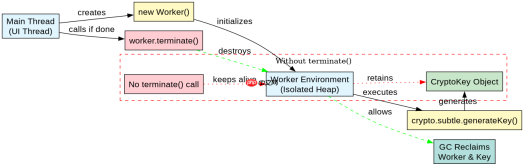
此代码展示了 CryptoKey 在 Worker 中的生命周期。密钥在 onmessage 回调中生成并使用,完成后不再被引用。此时,只要主线程调用 worker.terminate(),整个 Worker 环境将被销毁,CryptoKey 也随之释放。若主线程未调用 terminate(),则 Worker 保持活跃,CryptoKey 持续占用内存。排查时,应确认所有 Worker 在使用完毕后都有对应的终止逻辑,并检查是否有异常路径跳过了终止步骤。
Worker 未终止对 CryptoKey 内存占用的具体影响
当 Worker 未被正确终止时,其关联的 CryptoKey 会持续占用内存,且无法通过常规 GC 手段回收。每个 AES-GCM 256位密钥大约占用 32 字节,但加上 Worker 的运行环境、V8 堆对象开销及消息队列缓冲,单个泄漏 Worker 可能占用数 MB 内存。在高频创建 Worker 的场景下(如每次用户操作都新建一个加密任务),内存会迅速增长,最终导致页面卡顿或崩溃。通过 Memory 面板的 Allocation Timeline 可以观察到 Worker 对象的分配频率和存活时间。若发现 Worker 对象在预期任务完成后仍长期存活,且其 CryptoKey 相关属性未被清除,即可确认这是内存泄漏的直接原因。解决方式是确保每个 Worker 在完成使命后立即调用 terminate(),并避免在 Worker 中存储不必要的持久化数据。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





