






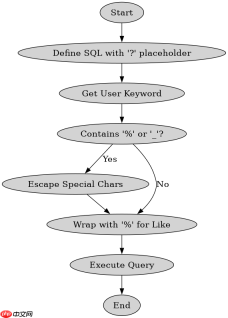
java jdbc 实现模糊查询的核心在于使用 sql 的 like 操作符配合预编译语句 preparedstatement。具体做法是将通配符 % 拼接到用户输入的搜索关键词两端,作为参数传递给 setstring() 方法,从而防止 sql 注入并正确执行匹配逻辑。

如何安全地拼接 LIKE 查询参数
在构建 SQL 语句时,必须使用占位符 ? 来代替具体的字符串值,而不是直接在 SQL 中拼接变量。这样做不仅能避免 SQL 注入攻击,还能让数据库驱动正确处理特殊字符。例如,若要查找包含 "admin" 的用户,应将参数设置为 "%admin%",然后调用 ps.setString(1, userInput)。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;

public class JdbcLikeQuery {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/testdb";
        String user = "root";
        String password = "password";

        // 模拟用户输入
        String keyword = "admin";

        // 1. 定义 SQL 模板,使用 ? 占位符
        String sql = "SELECT id, username FROM users WHERE username LIKE ?";

        try (Connection conn = DriverManager.getConnection(url, user, password);
             PreparedStatement ps = conn.prepareStatement(sql)) {

            // 2. 处理通配符:在 Java 代码中拼接 %
            // 如果用户输入可能包含 % 或 _,需要先转义
            String searchPattern = "%" + keyword + "%";

            // 3. 设置参数
            ps.setString(1, searchPattern);

            // 4. 执行查询
            try (ResultSet rs = ps.executeQuery()) {
                while (rs.next()) {
                    System.out.println("ID: " + rs.getInt("id") +
                                       ", Name: " + rs.getString("username"));
                }
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
上述代码展示了最标准的实现方式。预期结果是控制台打印出所有用户名中包含 "admin" 的记录。关键点在于 searchPattern 变量的构造,它将原始输入包裹在百分号之间,形成完整的模糊匹配模式。
如何处理包含特殊字符的模糊查询
当用户输入的关键词本身包含 SQL 通配符(如 % 或 _)时,直接拼接会导致非预期的匹配结果。例如,用户想搜索文件名 "100% complete",如果不做处理,SQL 会将其解释为以 "100" 开头任意长度的字符串。解决方法是在拼接通配符之前,对输入中的特殊字符进行转义,通常使用反斜杠 作为转义符,并在 LIKE 子句中声明 ESCAPE ''。

import java.util.regex.Pattern;

public class EscapeSpecialChars {
    public static String escapeForLike(String input) {
        if (input == null) return null;
        // 转义下划线和百分号
        String escaped = input.replace("\", "\\") // 先转义反斜杠本身
                              .replace("_", "\_")   // 转义下划线
                              .replace("%", "\%"); // 转义百分号
        return escaped;
    }

    public static void main(String[] args) {
        String userInput = "100% complete";
        String safeInput = escapeForLike(userInput);
        String pattern = "%" + safeInput + "%";

        // 生成的 SQL 片段示例:
        // WHERE name LIKE '%100% complete%' ESCAPE ''
        System.out.println("Safe Pattern: " + pattern);
    }
}
通过这段辅助代码,我们可以确保即使输入包含特殊符号,也能被当作普通字符处理。在实际 JDBC 调用中,只需将 escapeForLike 的结果传入 setString,并在 SQL 中添加 ESCAPE '' 即可。这种方法保证了查询的精确性,避免了因通配符元字符导致的逻辑错误。
LIKE 查询在不同数据库方言中的性能差异
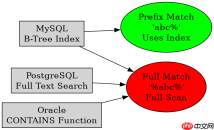
虽然 LIKE 语法在大多数关系型数据库中通用,但其底层执行计划和索引使用情况存在差异。在 MySQL 中,前缀匹配(如 'abc%')可以利用 B-Tree 索引,而前后都带通配符(如 '%abc%')通常会导致全表扫描。PostgreSQL 支持更高级的全文检索扩展,对于复杂文本匹配建议使用 tsvector 而非简单的 LIKE。Oracle 则提供 CONTAINS 函数用于全文搜索。因此,在设计模糊查询时,需根据数据量级选择是否建立前缀索引或使用专门的搜索引擎。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


