





使用 htmlspecialchars() 函数并指定 ent_quotes 和 utf-8 编码是防止 xss 的核心做法。该函数会将 html 特殊字符转换为实体,从而阻止浏览器执行脚本。调用时需确保传入的字符串非空且编码正确,否则可能产生未定义行为或转换失败。

htmlspecialchars 如何处理不同输入
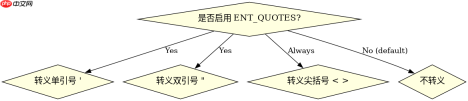
htmlspecialchars() 会根据标志位处理单引号、双引号和尖括号。默认情况下它只转义双引号,启用 ENT_QUOTES 后也会转义单引号。对于空字符串或 null 值,函数会返回空字符串或引发警告(取决于 PHP 版本)。编码参数决定了哪些字符被视为有效字符,通常应设为 UTF-8 以支持多语言内容。

<?php $input = '<script>alert(1) "test"';
$escaped = htmlspecialchars($input, ENT_QUOTES, 'UTF-8');
echo $escaped;
// Output: <script>alert(1)</script> "test"
如何验证输出是否安全
验证输出的安全性可以通过检查返回字符串中是否包含未转义的 或 > 符号来实现。如果这些符号被正确转换为 和 >,则说明转义生效。此外,可以结合正则表达式或简单的字符串比较来确认特殊字符已被替换。这种方法适用于快速检测转义逻辑是否正确工作,特别是在单元测试中。
<?php function is_safe($output) {
    return strpos($output, '<') === false && strpos($output, '>') === false;
}

$input = '<b>bold</b>';
$safe_output = htmlspecialchars($input, ENT_QUOTES, 'UTF-8');
var_dump(is_safe($safe_output)); // true
基于特定输入条件的边界情况处理
当输入包含 null 字节或非常规编码时,htmlspecialchars() 的行为可能不符合预期。例如,在旧版 PHP 中,如果编码设置错误,某些多字节字符可能导致截断或乱码。因此,始终显式指定 UTF-8 编码至关重要。另外,对于已经经过 HTML 实体编码的内容再次调用该函数会导致双重编码,这在某些场景下可能需要避免。开发者应根据具体需求选择是否允许双重编码,或者在预处理阶段清理输入。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


