





php 访问目录报 permission denied,核心在于确认运行 php 的进程用户(如 www-data、nginx、apache)是否对目标路径拥有 r-x 权限。linux 下目录权限由所有者、所属组和其他人控制,需通过 chown 或 chmod 修正。适用条件为 linux/unix 环境,且错误日志明确指向权限拒绝而非文件不存在。
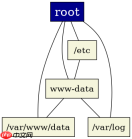
定位当前进程身份
排查第一步是确认谁在请求目录。Web 服务通常以低权限用户运行,直接查看 /etc/passwd 或 ps 输出可获知用户名。若不确定,可在脚本中打印 get_current_user() 或执行 shell 命令 id -u。
<?php // 获取当前 PHP 进程的用户名
$user = posix_getpwuid(posix_geteuid());
echo "Running as: " . $user['name'] . "\n";

// 检查目标目录是否存在及权限
$dir = '/var/www/data';
if (!is_dir($dir)) {
    die("Directory not found: $dir\n");
}

// 尝试读取目录内容
$files = scandir($dir);
if ($files === false) {
    echo "Permission denied or error reading $dir\n";
} else {
    echo "Success. Files: " . implode(", ", $files) . "\n";
}
?>
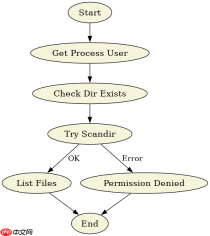
上述代码会输出当前用户并尝试列出目录。若输出 Permission denied,说明该用户对目录无读权限。成功时则显示文件列表。此步骤用于验证运行时身份与预期是否一致。
修正目录所有权与权限
若确认用户不对,需修改目录所有者或权限。常见做法是将目录归属到 Web 用户,或赋予其他用户读执行权限。避免使用 777,应遵循最小权限原则。对于需要写入的场景,确保 w 位正确设置。

# 假设 Web 用户为 www-data,目标目录为 /var/www/data
# 方法一:修改所有者(推荐,若目录仅该服务使用)
sudo chown -R www-data:www-data /var/www/data

# 方法二:若多用户共享,设置组权限
sudo chgrp -R www-data /var/www/data
sudo chmod -R g+rwX /var/www/data

# 验证权限
ls -ld /var/www/data
stat /var/www/data
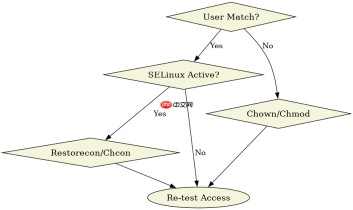
执行 chown 后,再次运行 PHP 脚本应能正常访问。chmod g+rwX 赋予组读写和执行(目录)权限。stat 命令可查看详细权限位。若仍报错,检查 SELinux 或 AppArmor 等安全模块是否拦截。
处理安全模块与边界情况
权限修正后若仍失败,可能受 SELinux 上下文影响。使用 ls -Z 查看上下文,并用 restorecon 或 chcon 调整。此外,考虑父目录权限链,任一上级目录无 x 位即无法进入。测试时需确保非 root 用户也能复现问题,避免误判。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





