





php 中 cookie 设置后无法读取,核心原因通常在于 http 响应头的发送时机与生命周期管理。cookie 是服务器通过 set-cookie 响应头发送给浏览器的,而浏览器在后续请求中才会携带该 cookie。如果在同一请求周期内尝试读取刚设置的 cookie,必然读取不到,因为此时请求尚未结束,浏览器未收到指令,自然也不会回传数据。此外,路径(path)、域名(domain)不匹配或安全标志(secure/httponly)限制也是常见排查点。
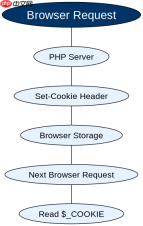
响应头发送时机决定读取逻辑
解决此问题的首要方向是明确区分 写入与读取的生命周期。必须在调用 setcookie() 或 header() 之前确保没有 HTML 输出,否则会导致 Headers already sent 错误,导致 Cookie 静默失败。在同一脚本执行期间,$_COOKIE 超全局数组仅包含浏览器上一次请求发送的数据,新设置的 Cookie 不会立即出现在其中。正确的做法是将状态存储在服务器端变量中,或等待下一次页面加载进行验证。
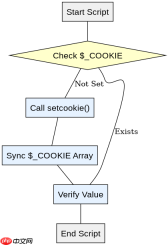
<?php // 1. 检查是否已存在 Cookie,避免重复设置
if (!isset($_COOKIE['user_token'])) {
    // 2. 设置 Cookie:名称、值、过期时间(秒)、路径、域名、安全标志、HttpOnly
    // 注意:path 必须与当前访问路径一致,通常为 '/'
    $expire = time() + 3600; // 1小时后过期
    setcookie('user_token', 'generated_value_123', [
        'expires' => $expire,
        'path' => '/',
        'domain' => '', // 空字符串表示当前域名
        'secure' => false, // 测试环境可设为 false,生产环境建议 true
        'httponly' => true,
        'samesite' => 'Lax'
    ]);

    // 3. 关键:在同一请求中,手动将值赋给 $_COOKIE 以便当前逻辑可用
    // 这不是标准行为,而是为了在当前脚本后续逻辑中模拟“已设置”状态
    $_COOKIE['user_token'] = 'generated_value_123';
}

// 4. 读取并验证
if (isset($_COOKIE['user_token']) && $_COOKIE['user_token'] === 'generated_value_123') {
    echo "Cookie 设置成功且当前上下文有效。";
} else {
    echo "Cookie 未设置或无效。";
}

// 5. 实际运行方式:
// 首次访问:输出 "Cookie 设置成功且当前上下文有效。" (因手动赋值)
// 刷新页面:输出 "Cookie 设置成功且当前上下文有效。" (浏览器携带 Cookie)
// 清除浏览器 Cookie 后访问:流程同上
?>
上述代码展示了如何在同一请求中处理 Cookie 的设置与读取一致性。通过手动同步 $_COOKIE 数组,解决了单次请求内的读取盲区。在实际部署中,若需严格遵循 HTTP 协议,应移除手动赋值步骤,并在第二次请求时验证 $_COOKIE。运行此脚本时,请确保 PHP 环境未开启 output_buffering 导致的意外输出,或使用 CLI 模式测试。成功表现是控制台输出预期文本;若失败,检查 php.ini 中的 session.cookie_path 配置及 Web 服务器根目录权限。
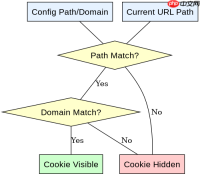
路径与域名的精确匹配规则
当 Cookie 设置无误但跨页面或子域名读取失败时,问题往往出在作用域隔离。Cookie 的 Path 属性决定了它在服务器 URL 结构中的可见范围。如果设置时指定了 /app/,则在根目录 / 下无法读取。同样,Domain 属性控制子域名共享。若未显式设置,默认仅为当前主机名,不包含子域名。排查时需对比设置时的参数与读取时的 URL 结构,确保层级完全覆盖。

<?php // 场景:子域名隔离测试
// 假设当前访问地址为: sub.example.com/test.php

$target_domain = 'example.com'; // 主域名
$specific_path = '/sub_app/';   // 特定路径

// 设置一个仅在特定子域名和路径下有效的 Cookie
setcookie('scoped_cookie', 'restricted_value', [
    'expires' => time() + 86400,
    'path' => $specific_path,
    'domain' => $target_domain, // 允许 example.com 及其所有子域名访问
    'secure' => false,
    'httponly' => true
]);

// 验证逻辑:检查当前请求是否能读取
$current_path = $_SERVER['REQUEST_URI'];
echo "当前路径: {$current_path}\n";

if (isset($_COOKIE['scoped_cookie'])) {
    echo "读取成功: " . $_COOKIE['scoped_cookie'] . "\n";
} else {
    echo "读取失败: 路径或域名不匹配,或浏览器未发送。\n";
    // 调试提示:检查浏览器开发者工具 Application -> Cookies
}

// 清理资源
unset($target_domain, $specific_path);
?>
此片段演示了基于路径和域名的精细控制。关键在于 path 必须包含当前请求的路径前缀。例如,若 Cookie 设置为 /sub_app/,则访问 /sub_app/page.html 可以读取,但访问 /other/page.html 则不可见。运行此代码时,若输出“读取失败”,请打开浏览器开发者工具的 Application 面板,查看 Cookies 列表中的 Path 和 Domain 列是否与当前 URL 匹配。失败排查重点在于确认 URL 编码是否正确,以及是否存在多级子域名导致的域名解析差异。
安全标志与浏览器缓存边界验证
在生产环境中,Secure 和 HttpOnly 标志是防止 XSS 和 CSRF 攻击的关键,但也可能导致本地开发或混合内容环境下 Cookie 丢失。Secure 标志要求 Cookie 仅通过 HTTPS 传输。若在 HTTP 页面设置 Secure=true,浏览器将拒绝存储或发送该 Cookie。此外,浏览器缓存策略可能影响 Set-Cookie 头的接收,特别是在使用反向代理或 CDN 时。验证边界需区分开发环境与生产环境的协议差异,并检查网络请求头。
验证方法包括:首先检查 URL 是否为 HTTPS,若非 HTTPS 且设置了 Secure 标志,则必败。其次,检查浏览器控制台 Network 标签下的 Response Headers,确认是否存在 Set-Cookie 字段且无 Set-Cookie 被标记为 Blocked。最后,使用 curl 命令模拟请求:curl -v -H "Cookie: user_token=test" http://localhost/test.php,观察返回头中是否包含新的 Set-Cookie。若 curl 能获取但浏览器不能,通常是浏览器扩展或隐私模式拦截所致,而非代码逻辑错误。实际边界在于,任何涉及安全标志的配置变更,都必须在对应的协议环境下进行测试,否则无法复现真实行为。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





