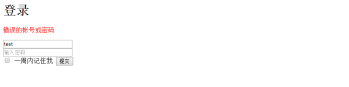
首先想一下,登陆需要什么,最简单的情况下,用户名,密码,然后比对数据库,如果吻合就跳转到个人页面,否则回到登陆页面,并且提示用户名密码错误。这个过程中应该还带有权限角色,并且贯穿整个会话。有了这个思路,我们只需要把数据库的用户名密码交给spring security比对,再让security进行相关跳转,并且让security帮我们把权限角色和用户名贯穿整个会话,实际上,我们只需要提供正确的用户名和密码,以及配置下security。
目录
准备工作
登陆页面
个人页面
开始配置spring security
1.启动spring security
2.配置权限
3.编写UserDetailService
首先准备数据库表
CREATE TABLE `user` (
  `username` varchar(255) NOT NULL,
  `password` char(255) NOT NULL,
  `roles` enum('MEMBER','MEMBER,LEADER','SUPER_ADMIN') NOT NULL DEFAULT 'MEMBER',
  PRIMARY KEY (`username`),
  KEY `username` (`username`)
) ENGINE=InnoDB DEFAULT CHARSET=utf8;
PS:这里注意的是roles的内容,LEADER也是MEMBER,这样做,LEADER就拥有MEMBER的权限,当然你也可以在应用里面作判断,这个后面会说到。
<p>
    </p><title>登录</title><div>

    <form>     <!-- spring表单标签,用于模型绑定和自动添加隐藏的CSRF token标签 -->
        <h1>登录</h1>
        <if><p>错误的帐号或密码</p></if>      <!--  登陆失败会显示这句话 -->
        <if><p>已退出登录</p></if>                    <!-- 退出登陆会显示这句话 -->
        <input><br>
        <password></password><br>
        <input>                <!-- 是否记住我功能勾选框 -->
        <label>一周内记住我</label>
        <input>
    </form>
</div>
个人页面
<p>
    </p><title>欢迎你,<authentication></authentication>${username}</title>      <!--  登陆成功会显示名字,这里var保存用户名字到username变量,下面就可以通过EL获取 -->


<authorize><h3>登录成功!${username}</h3></authorize>  <!--  登陆成功会显示名字 -->

<authorize>              <!--  MENBER角色就会显示 security:authorize标签里的内容-->
    <p>你是MENBER</p>
</authorize><authorize>
    <p>你是LEADER</p>
</authorize>
开始配置spring security
启动spring security
@Order(2)public class WebSecurityAppInit extends AbstractSecurityWebApplicationInitializer{
}
继承AbstractSecurityWebApplicationInitializer,spring security会自动进行准备工作,这里@Order(2)是之前我springmvc(也是纯注解配置)和spring security一起启动出错,具体是什么我忘了,加这个让security启动在后,可以避免这个问题,如果不写@Order(2)没有错就不用管。
2.配置权限
@Configuration
@EnableWebSecurity
@ComponentScan("com.chuanzhi.workspace.service.impl.*")
public class WebSecurityConfig extends WebSecurityConfigurerAdapter{

    @Autowired
    private UserDetailService userDetailService;                  //如果userDetailService没有扫描到就加上面的@ComponentScan

    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http.authorizeRequests()
                    .antMatchers("/me").hasAnyRole("MEMBER","SUPER_ADMIN")  //个人首页只允许拥有MENBER,SUPER_ADMIN角色的用户访问
                    .anyRequest().authenticated()
                    .and()
                .formLogin()
                    .loginPage("/").permitAll()                  //这里程序默认路径就是登陆页面,允许所有人进行登陆
                    .loginProcessingUrl("/log")                  //登陆提交的处理url
                    .failureForwardUrl("/?error=true")              //登陆失败进行转发,这里回到登陆页面,参数error可以告知登陆状态
                    .defaultSuccessUrl("/me")                    //登陆成功的url,这里去到个人首页
                    .and()
                .logout().logoutUrl("/logout").permitAll().logoutSuccessUrl("/?logout=true")    //按顺序,第一个是登出的url,security会拦截这个url进行处理,所以登出不需要我们实现,第二个是登出url,logout告知登陆状态
                    .and()
                .rememberMe()
                    .tokenValiditySeconds(604800)                //记住我功能,cookies有限期是一周
                    .rememberMeParameter("remember-me")              //登陆时是否激活记住我功能的参数名字,在登陆页面有展示
                    .rememberMeCookieName("workspace");            //cookies的名字,登陆后可以通过浏览器查看cookies名字
    }

    @Override
    public void configure(WebSecurity web) throws Exception {
        super.configure(web);
    }

    @Override
    protected void configure(AuthenticationManagerBuilder auth) throws Exception {
        auth.userDetailsService(userDetailService);                //配置自定义userDetailService
    }
}
3.编写UserDetailService
spring security提供给我们的获取用户信息的Service,主要给security提供验证用户的信息,这里我们就可以自定义自己的需求了,我这个就是根据username从数据库获取该用户的信息,然后交给security进行后续处理
@Service(value = "userDetailService")
public class UserDetailService implements UserDetailsService {

    @Autowired
    private UserRepository repository;

    public UserDetailService(UserRepository userRepository){
        this.repository = userRepository;              //用户仓库,这里不作说明了
    }

    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {

        User user = repository.findUserByUsername(username);
        if (user==null)
            throw new UsernameNotFoundException("找不到该账户信息!");          //抛出异常,会根据配置跳到登录失败页面

        List<grantedauthority> list = new ArrayList<grantedauthority>();      //GrantedAuthority是security提供的权限类,

        getRoles(user,list);              //获取角色,放到list里面

        org.springframework.security.core.userdetails.User auth_user = new
                org.springframework.security.core.userdetails.User(user.getUsername(),user.getPassword(),list);      //返回包括权限角色的User给security
        return auth_user;
    }

    /**
     * 获取所属角色
     * @param user
     * @param list
     */
    public void getRoles(User user,List<grantedauthority> list){
        for (String role:user.getRoles().split(",")) {
            list.add(new SimpleGrantedAuthority("ROLE_"+role));          //权限如果前缀是ROLE_,security就会认为这是个角色信息,而不是权限,例如ROLE_MENBER就是MENBER角色,CAN_SEND就是CAN_SEND权限
        }
    }
}</grantedauthority></grantedauthority></grantedauthority>
如果你想在记住我功能有效情况下,在下次进入登陆页面直接跳到个人首页可以看一下这个控制器代码
/**
     * 登录页面
     * @param
     * @return
     */
    @RequestMapping(value = "/")
    public String login(Model model,User user
            ,@RequestParam(value = "error",required = false) boolean error
            ,@RequestParam(value = "logout",required = false) boolean logout,HttpServletRequest request){
        model.addAttribute(user);
        //如果已经登陆跳转到个人首页
        Authentication authentication = SecurityContextHolder.getContext().getAuthentication();
        if(authentication!=null&&
                !authentication.getPrincipal().equals("anonymousUser")&&
                authentication.isAuthenticated())
            return "me";
        if(error==true)
            model.addAttribute("error",error);
        if(logout==true)
            model.addAttribute("logout",logout);
        return "login";
    }
结果展示: