Win10怎么查看本地安全策略日志
本地安全策略本身不单独保存一个“策略日志”页面。登录、账户管理、权限使用等审核记录会进入 事件查看器 的安全日志,所以要先确认审核策略已经开启。
打开安全日志
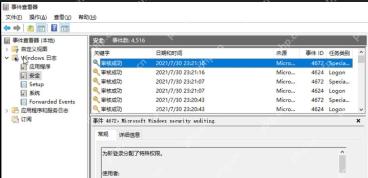
右键开始按钮,打开 事件查看器,进入 Windows 日志 > 安全。这里会列出 Microsoft Windows security auditing 生成的事件。
按事件 ID 找登录记录
常见登录成功是 4624,失败登录可看 4625,注销常见为 4634。列表太多时可按事件 ID 过滤,避免在系统服务事件里来回翻。

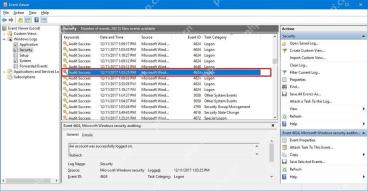
打开详情确认账户
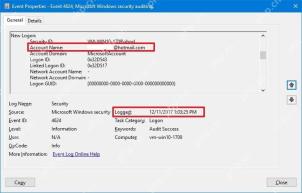
双击事件后,在“常规”或详细信息里查看账户名、登录类型、时间和发起位置。不要只看一条记录下结论,最好结合前后几分钟的成功、失败和特殊权限事件一起判断。