





nginx 无法直接实现加密验签,因其不支持解析请求体、执行hmac/sm2/rs256等算法及密钥管理;proxy_pass仅作http转发,验签需下沉至专用网关服务。
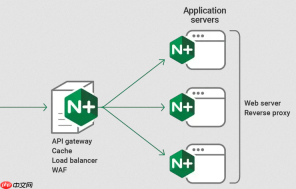
在 Nginx 中直接实现接口的「加密验签」逻辑是不可行的,因为 Nginx 本身不支持解析请求体(如 JSON)、读取私钥/公钥、执行 HMAC/SM2/RS256 等签名算法,也不具备运行时密钥管理或完整密码学运算能力。proxy_pass 只负责 HTTP 层的转发,它无法替代业务网关完成验签、解密、重写请求体等应用层逻辑。
为什么不能只靠 Nginx 做验签网关
Nginx 是高性能反向代理和 Web 服务器,核心优势在于连接处理、路由、负载均衡与静态内容分发。其模块生态(如 lua-nginx-module)虽可扩展,但生产级加密验签需满足:
- 安全读取并校验完整请求体(默认 Nginx 不缓存 request body,POST/PUT 体可能被丢弃)
- 支持国密 SM2/SM3/SM4 或标准 RSA/HMAC/ECDSA 算法,且需合规密钥管理
- 验签失败时返回标准错误码(如 401/403)、记录审计日志、拦截非法请求
- 签名时间戳校验、nonce 防重放、请求体规范化(如 JSON 字段排序)等业务规则
推荐架构:Nginx + 轻量网关服务(如 Go/Java/Python 编写)
将 Nginx 定位为「流量入口+协议卸载层」,把验签、加解密等逻辑下沉到专用网关服务,两者通过本地 fastcgi / Unix socket / 127.0.0.1:端口通信。典型流程如下:
- 客户端 → HTTPS → Nginx(终止 TLS,透传原始 Host/Headers)
- Nginx 根据 path /api/v1/** → proxy_pass http://127.0.0.1:8081(验签网关)
- 验签网关完成:解析 Authorization/Sign-Header、验时间戳、验签名、解密 payload(可选)、重写为明文请求 → 转发至后端业务服务
- 响应同理:网关可对响应加密/签名后再返回给 Nginx
这样既保留 Nginx 的高并发与稳定性,又让验签逻辑可测试、可审计、可升级。

CPA Update - Secure CLI Proxy API Maintenance
下载
安全更新和维护 CLI Proxy API(CPA)部署与配置。用于 CPA 镜像升级、配置变更、认证目录兼容修复、上线验证与回滚。适用于用户提到“CPA 更新/升级/配置改了/容器重建/回滚”等场景。
Nginx 关键配置要点(配合网关使用)
确保 Nginx 正确透传必要字段,避免破坏签名验证链:
- 必须开启 client_max_body_size:防止大请求体被截断(验签依赖完整 body),例如 client_max_body_size 10m;
- 禁用自动 body 缓存干扰:添加 proxy_buffering off; 和 proxy_request_buffering off;(Nginx 1.19.5+ 支持,避免 Nginx 自行读取 body 导致后端收不到)
- 透传关键 header:尤其自定义签名头(如 X-Signature、X-Timestamp、X-Nonce),需显式设置:proxy_pass_request_headers on; 并确认未被 proxy_hide_header 过滤
- 保留原始客户端 IP:用于风控或限流,配置 proxy_set_header X-Real-IP $remote_addr; 和 proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
如果坚持用 Lua(OpenResty)做简单验签
仅适用于低安全等级、签名逻辑极简(如 HMAC-SHA256 + 固定密钥 + query 参数验签)场景,且必须启用 lua-resty-jwt、lua-resty-hmac 等可信库,并严格限制请求路径。示例片段:
location /api/secure/ {
    access_by_lua_block {
        local hmac = require "resty.hmac"
        local secret = "your-shared-secret"
        local ts = ngx.var.arg_timestamp
        local sig = ngx.var.arg_signature
        if not (ts and sig) then
            ngx.exit(400)
        end
        if tonumber(ts) <p>⚠️ 注意:该方式无法处理 POST body 签名(需读 body,影响性能与兼容性),不支持非对称验签,密钥硬编码风险高,不建议用于金融、政务等强合规场景。</p>


